คู่มือจำแนกชั้นความลับข้อมูลภาครัฐเป็น 4 ระดับ พร้อมหลักเกณฑ์การเข้าถึง การทำเครื่องหมาย และการทบทวนชั้นความลับ เพื่อป้องกันการเปิดเผยข้อมูลโดยไม่ได้รับอนุญาต
การจำแนกชั้นความลับของข้อมูล (Data Classification) เป็นขั้นตอนพื้นฐานของธรรมาภิบาลข้อมูลและความมั่นคงปลอดภัยสารสนเทศ หากหน่วยงานไม่กำหนดชั้นความลับให้ชัดเจน จะเกิดความเสี่ยงทั้งการเปิดเผยข้อมูลเกินกว่าที่ควร และการปิดกั้นข้อมูลที่ประชาชนมีสิทธิรับรู้
แนวปฏิบัตินี้ประยุกต์จากกรอบธรรมาภิบาลข้อมูลภาครัฐ ระเบียบว่าด้วยการรักษาความลับของทางราชการ และหลักควบคุมสารสนเทศตามมาตรฐาน ISO/IEC 27002 โดยแบ่งข้อมูลออกเป็น 4 ระดับ เพื่อให้เจ้าของข้อมูลและผู้ปฏิบัติงานใช้หลักเกณฑ์เดียวกันทั้งองค์กร
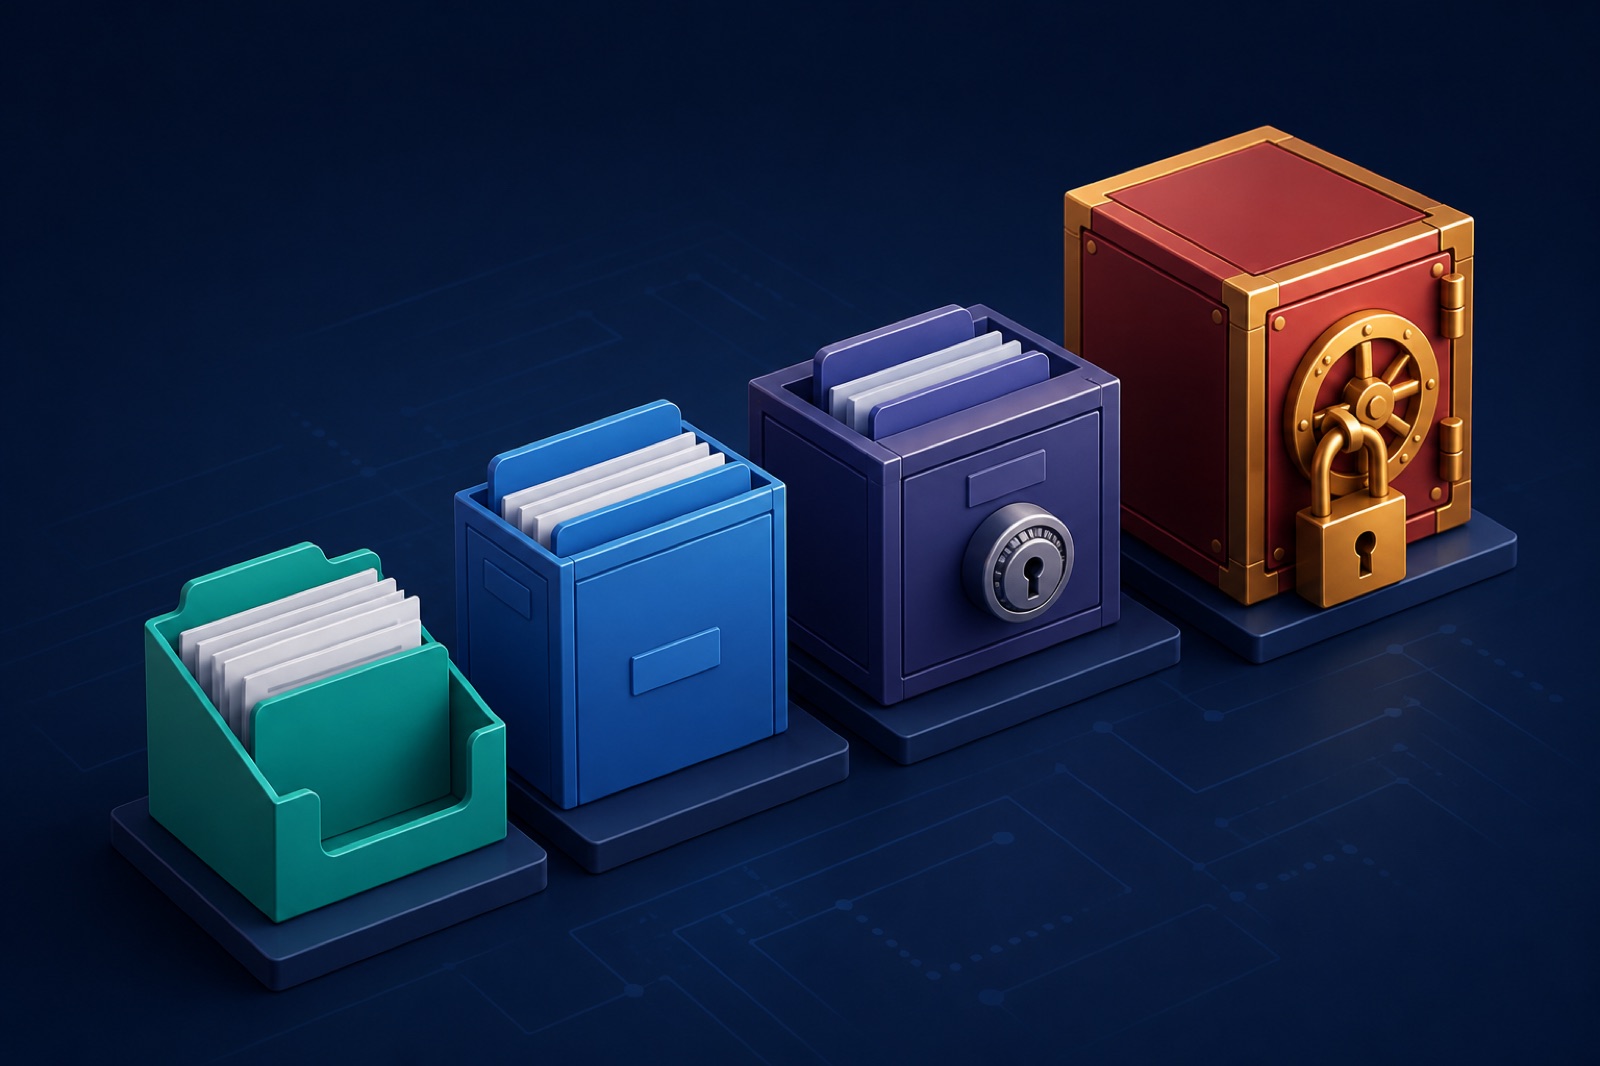
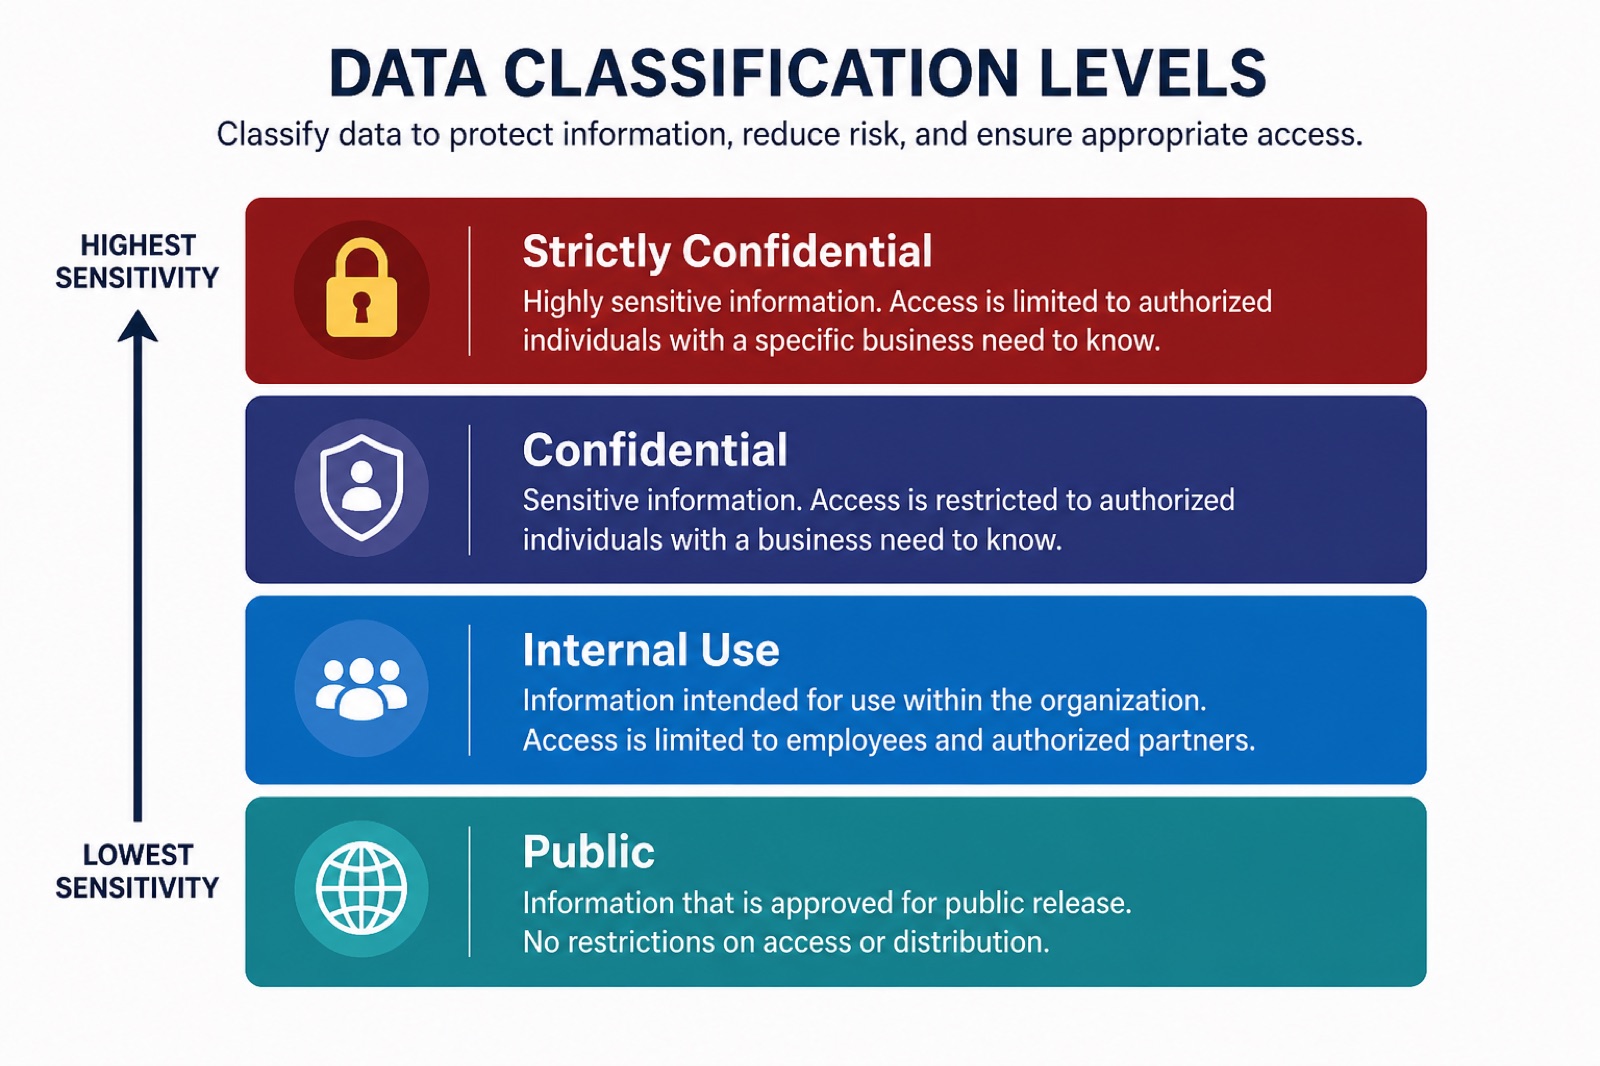 ชั้นความลับของข้อมูลภาครัฐ: เปิดเผยได้ (Public) ใช้ภายใน (Internal) ลับ (Confidential) และลับมาก (Strictly Confidential)
หลักเกณฑ์การจำแนกชั้นความลับ
- เปิดเผยได้ (Public) — ข้อมูลที่สามารถเผยแพร่ต่อสาธารณะได้โดยไม่ก่อให้เกิดความเสียหาย เช่น สถิติรวม ข่าวประชาสัมพันธ์ คู่มือบริการที่ไม่มีข้อมูลส่วนบุคคล
- ใช้ภายใน (Internal Use) — ข้อมูลสำหรับการปฏิบัติงานภายในหน่วยงาน ยังไม่พร้อมเปิดเผย หรือต้องผ่านการกลั่นกรองก่อนเผยแพร่
- ลับ (Confidential) — ข้อมูลที่หากเปิดเผยจะกระทบสิทธิบุคคล ความมั่นคงของหน่วยงาน หรือการปฏิบัติราชการ เช่น ข้อมูลส่วนบุคคล ข้อมูลสัญญา ผลการตรวจสอบที่ยังไม่แล้วเสร็จ
- ลับมาก (Strictly Confidential) — ข้อมูลที่มีผลกระทบสูงหากรั่วไหล ต้องจำกัดสิทธิเข้าถึงเฉพาะผู้ที่จำเป็นต้องรู้ (Need-to-know) และมีมาตรการเข้ารหัสหรือควบคุมทางกายภาพเพิ่มเติม
แนวปฏิบัติที่เจ้าของข้อมูลต้องทำ
- กำหนดชั้นความลับตั้งแต่ขั้นตอนสร้างหรือรับข้อมูล และบันทึกในบัญชีข้อมูล
- ติดเครื่องหมายชั้นความลับบนเอกสาร ไฟล์ และระบบที่จัดเก็บ
- กำหนดผู้มีสิทธิเข้าถึง ระยะเวลาการเข้าถึง และช่องทางที่อนุญาต
- ทบทวนชั้นความลับเมื่อสถานะข้อมูลเปลี่ยน เช่น เมื่อพ้นความลับตามกฎหมาย หรือเมื่อจะเปิดเป็นข้อมูลเปิดภาครัฐ
- ห้ามลดชั้นความลับโดยพลการ หากยังมีข้อมูลส่วนบุคคลหรือข้อมูลที่กฎหมายคุ้มครองปะปนอยู่
การเชื่อมโยงกับข้อมูลส่วนบุคคล
ข้อมูลที่ระบุตัวบุคคลได้ต้องประเมินทั้งชั้นความลับและฐานทางกฎหมายตาม พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 การจัดชั้นเป็น “เปิดเผยได้” ไม่ได้หมายความว่าสามารถเผยแพร่ข้อมูลส่วนบุคคลได้โดยอัตโนมัติ หน่วยงานต้องปกปิด แปลง หรือทำให้เป็นข้อมูลนิรนามก่อนเปิดเผย