กำหนดบทบาทคณะกรรมการธรรมาภิบาลข้อมูล เจ้าของข้อมูล ผู้ดูแลข้อมูล และ DPO ให้ชัดเจน เพื่อให้การตัดสินใจด้านข้อมูลมีความรับผิดชอบและตรวจสอบได้
ธรรมาภิบาลข้อมูลจะเดินได้จริงเมื่อมีผู้รับผิดชอบที่ชัดเจนในแต่ละชุดข้อมูล การกำหนดบทบาทไม่ใช่การเพิ่มตำแหน่งจำนวนมาก แต่เป็นการระบุว่าใครมีอำนาจตัดสินใจ ใครดูแลคุณภาพประจำวัน และใครให้คำแนะนำด้านกฎหมายความเป็นส่วนตัว
โครงสร้างที่แนะนำประกอบด้วยคณะกรรมการธรรมาภิบาลข้อมูลระดับหน่วยงาน จากนั้นกระจายความรับผิดชอบสู่เจ้าของข้อมูล (Data Owner) ผู้ดูแลข้อมูล (Data Steward) และเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (DPO) ตาม พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562
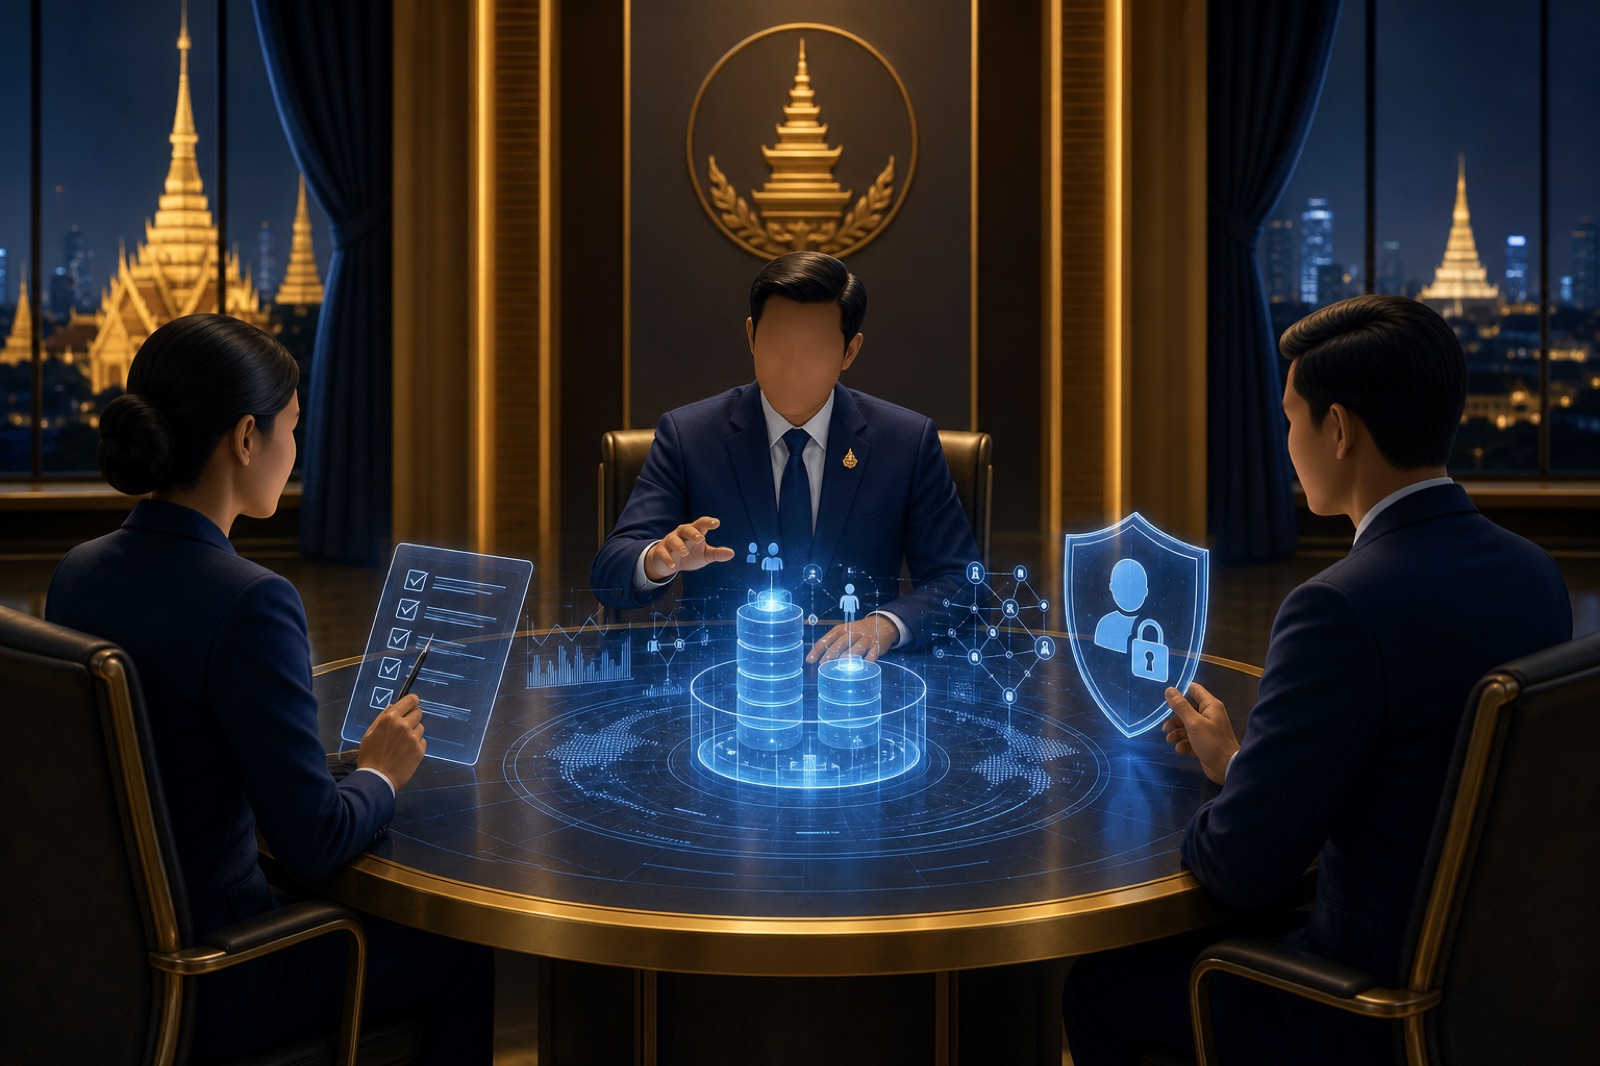
 คณะกรรมการธรรมาภิบาลข้อมูลกำกับภาพรวม โดยมี Data Owner, Data Steward และ DPO เป็นกลไกปฏิบัติ
หน้าที่หลักของแต่ละบทบาท
- คณะกรรมการธรรมาภิบาลข้อมูล (DG Committee) — กำหนดนโยบาย ทิศทาง ตัวชี้วัด และวินิจฉัยประเด็นข้ามหน่วยงาน
- เจ้าของข้อมูล (Data Owner) — เป็นผู้มีอำนาจตัดสินใจของชุดข้อมูลในความรับผิดชอบ กำหนดชั้นความลับ สิทธิเข้าถึง และให้ความเห็นชอบการเผยแพร่หรือแลกเปลี่ยน
- ผู้ดูแลข้อมูล (Data Steward) — ดูแลคุณภาพ คำนิยาม Metadata และการปฏิบัติตามนโยบายในระดับปฏิบัติการ เป็นผู้ประสานระหว่างเจ้าของข้อมูลกับทีมเทคโนโลยี
- เจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (DPO) — ให้คำแนะนำเรื่อง PDPA ติดตามการปฏิบัติตามกฎหมาย เป็นจุดติดต่อของเจ้าของข้อมูลและสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล
แนวปฏิบัติในการแบ่งหน้าที่
- จัดทำตารางความรับผิดชอบ (RACI) ของชุดข้อมูลสำคัญ ระบุผู้รับผิดชอบ ผู้ปรึกษา และผู้รับทราบ
- อย่าให้บุคคลเดียวเป็นทั้งเจ้าของข้อมูล ผู้พัฒนาระบบ และผู้อนุมัติเปิดเผยข้อมูลในเวลาเดียวกันโดยไม่มีจุดตรวจสอบ
- DPO ควรมีความเป็นอิสระเพียงพอในการให้ความเห็นด้านความเป็นส่วนตัว ไม่ถูกสั่งการให้ลดมาตรฐานเพื่อความสะดวกในการใช้ข้อมูล
- ทบทวนรายชื่อเจ้าของข้อมูลทุกครั้งที่มีการปรับโครงสร้างหน่วยงาน
ตัวอย่างการตัดสินใจ
เมื่อหน่วยงานอื่นขอใช้ชุดข้อมูลทะเบียนบริการ Data Steward ตรวจสอบความครบถ้วนและชั้นความลับ Data Owner พิจารณาอนุมัติขอบเขตการใช้ และ DPO ประเมินว่ามีข้อมูลส่วนบุคคลหรือต้องทำข้อตกลงการประมวลผลเพิ่มเติมหรือไม่ จากนั้นจึงบันทึกผลลงบัญชีข้อมูล