อธิบายหลักการคุ้มครองข้อมูลส่วนบุคคลตามกฎหมายไทย วงจรชีวิตข้อมูลส่วนบุคคล ฐานทางกฎหมาย และแนวปฏิบัติที่หน่วยงานภาครัฐต้องจัดให้มีเพื่อคุ้มครองสิทธิเจ้าของข้อมูล
พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 (PDPA) กำหนดหลักเกณฑ์การเก็บรวบรวม ใช้ เปิดเผย และลบข้อมูลส่วนบุคคล เพื่อคุ้มครองสิทธิของเจ้าของข้อมูลและสร้างความรับผิดชอบให้ผู้ควบคุมข้อมูล หน่วยงานภาครัฐอยู่ในขอบเขตของกฎหมายนี้เมื่อประมวลผลข้อมูลที่ระบุตัวบุคคลได้
หลักสำคัญคือการประมวลผลข้อมูลส่วนบุคคลต้องมีฐานทางกฎหมาย มีวัตถุประสงค์ชัดเจน เก็บเท่าที่จำเป็น รักษาความมั่นคงปลอดภัย และเคารพสิทธิของเจ้าของข้อมูล เช่น สิทธิเข้าถึง สิทธิแก้ไข และสิทธิคัดค้านตามที่กฎหมายกำหนด
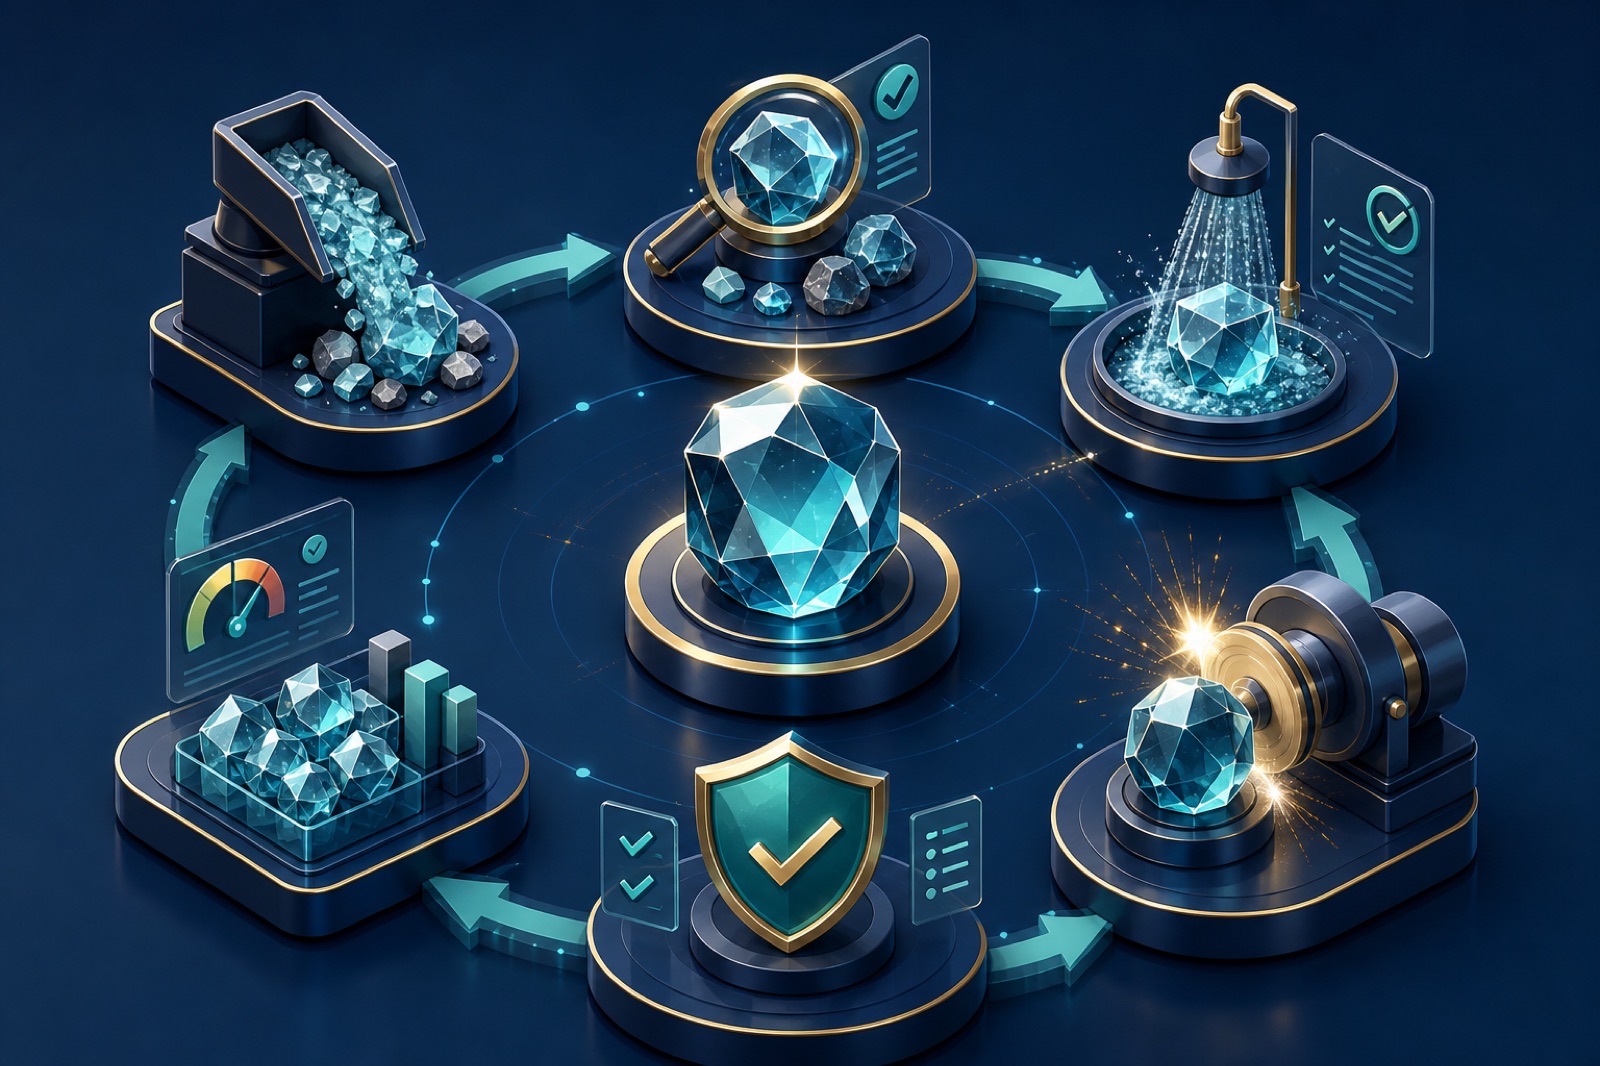
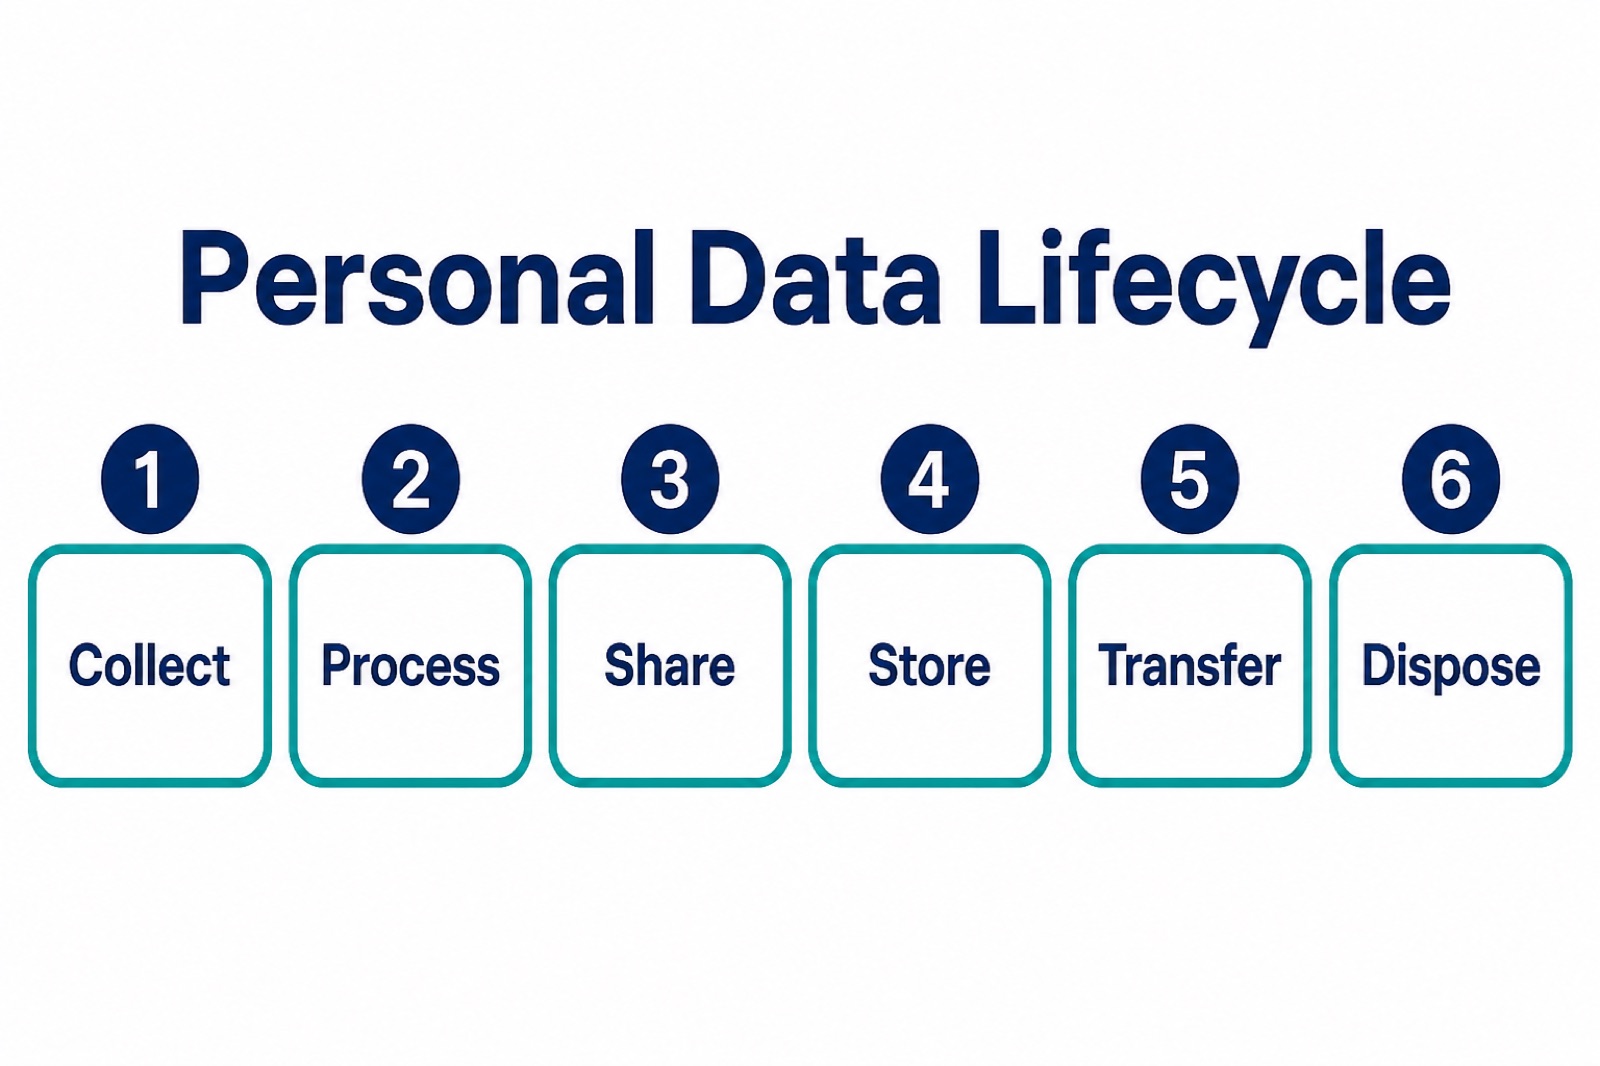 วงจรชีวิตข้อมูลส่วนบุคคล: เก็บรวบรวม ประมวลผล เปิดเผย จัดเก็บ โอนย้าย และทำลายเมื่อหมดความจำเป็น
สิ่งที่หน่วยงานต้องจัดให้มี
- ประกาศความเป็นส่วนตัว (Privacy Notice) ที่อธิบายวัตถุประสงค์ ฐานทางกฎหมาย ระยะเวลาเก็บรักษา และช่องทางใช้สิทธิ
- บันทึกรายการกิจกรรมการประมวลผลข้อมูลส่วนบุคคล (Record of Processing Activities)
- มาตรการรักษาความมั่นคงปลอดภัยที่เหมาะสมกับความเสี่ยง ทั้งด้านองค์กร เทคนิค และกายภาพ
- กระบวนการแจ้งเหตุละเมิดข้อมูลส่วนบุคคลภายในระยะเวลาที่กฎหมายกำหนด
- เจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (DPO) เมื่อเข้าเงื่อนไขตามกฎหมาย
แนวปฏิบัติเมื่อจะนำข้อมูลส่วนบุคคลไปใช้
- ระบุว่าข้อมูลนั้นเป็นข้อมูลส่วนบุคคลหรือข้อมูลอ่อนไหวหรือไม่
- ตรวจสอบฐานทางกฎหมาย เช่น การปฏิบัติตามกฎหมาย การปฏิบัติหน้าที่ตามสัญญา ความยินยอม หรือภารกิจสาธารณะ
- เก็บรวบรวมเท่าที่จำเป็นต่อวัตถุประสงค์ (Data Minimisation)
- จำกัดสิทธิเข้าถึง และห้ามนำไปใช้นอกวัตถุประสงค์โดยไม่มีการประเมินใหม่
- ทำลาย ลบ หรือทำให้เป็นข้อมูลนิรนามเมื่อหมดความจำเป็น
ความสัมพันธ์กับธรรมาภิบาลข้อมูล
PDPA เป็นกรอบกฎหมายด้านความเป็นส่วนตัว ในขณะที่ธรรมาภิบาลข้อมูลครอบคลุมคุณภาพ ความมั่นคงปลอดภัย และการใช้ประโยชน์ของข้อมูลทุกประเภท หน่วยงานจึงควรออกแบบนโยบายข้อมูลให้สอดคล้องกัน ทั้งชั้นความลับ บัญชีข้อมูล และสิทธิของเจ้าของข้อมูล