สรุปความเสี่ยงหลักของการใช้ปัญญาประดิษฐ์ในงานภาครัฐ ได้แก่ อคติ ข้อมูลส่วนบุคคล ข้อมูลคลาดเคลื่อน ความมั่นคงปลอดภัย การพึ่งพาอัตโนมัติ และความไม่โปร่งใส พร้อมแนวทางประเมินก่อนอนุมัติใช้งาน
การนำ AI มาใช้โดยไม่ประเมินความเสี่ยงเท่ากับการนำเครื่องมือที่อธิบายผลลัพธ์ได้ไม่ครบถ้วนไปตัดสินใจแทนหน่วยงาน ความเสี่ยงไม่ได้มีเพียงด้านเทคนิค แต่รวมถึงสิทธิของประชาชน ความเป็นธรรม ความมั่นคงปลอดภัยของข้อมูล และความน่าเชื่อถือของราชการ
แนวทางนี้ประยุกต์จาก NIST AI Risk Management Framework หลักการ OECD และข้อกำหนดด้านข้อมูลส่วนบุคคลของไทย เพื่อให้เจ้าของระบบและผู้บริหารใช้ชุดคำถามเดียวกันก่อนอนุมัติกรณีใช้ AI
 การประเมินความเสี่ยง AI ควรทำก่อนจัดซื้อ ก่อนทดลองใช้ และก่อนขยายผลสู่การให้บริการจริง
เมื่อใดที่ถือว่าเป็นความเสี่ยงสูง
กรณีใช้ที่กระทบสิทธิ การเข้าถึงบริการสาธารณะ การคัดกรองบุคคล หรือใช้ข้อมูลอ่อนไหว ต้องประเมินละเอียดกว่าการใช้ช่วยร่างบันทึกภายใน หากลดความเสี่ยงไม่ได้จนอยู่ในระดับที่ยอมรับได้ ไม่ควรนำไปใช้กับประชาชน
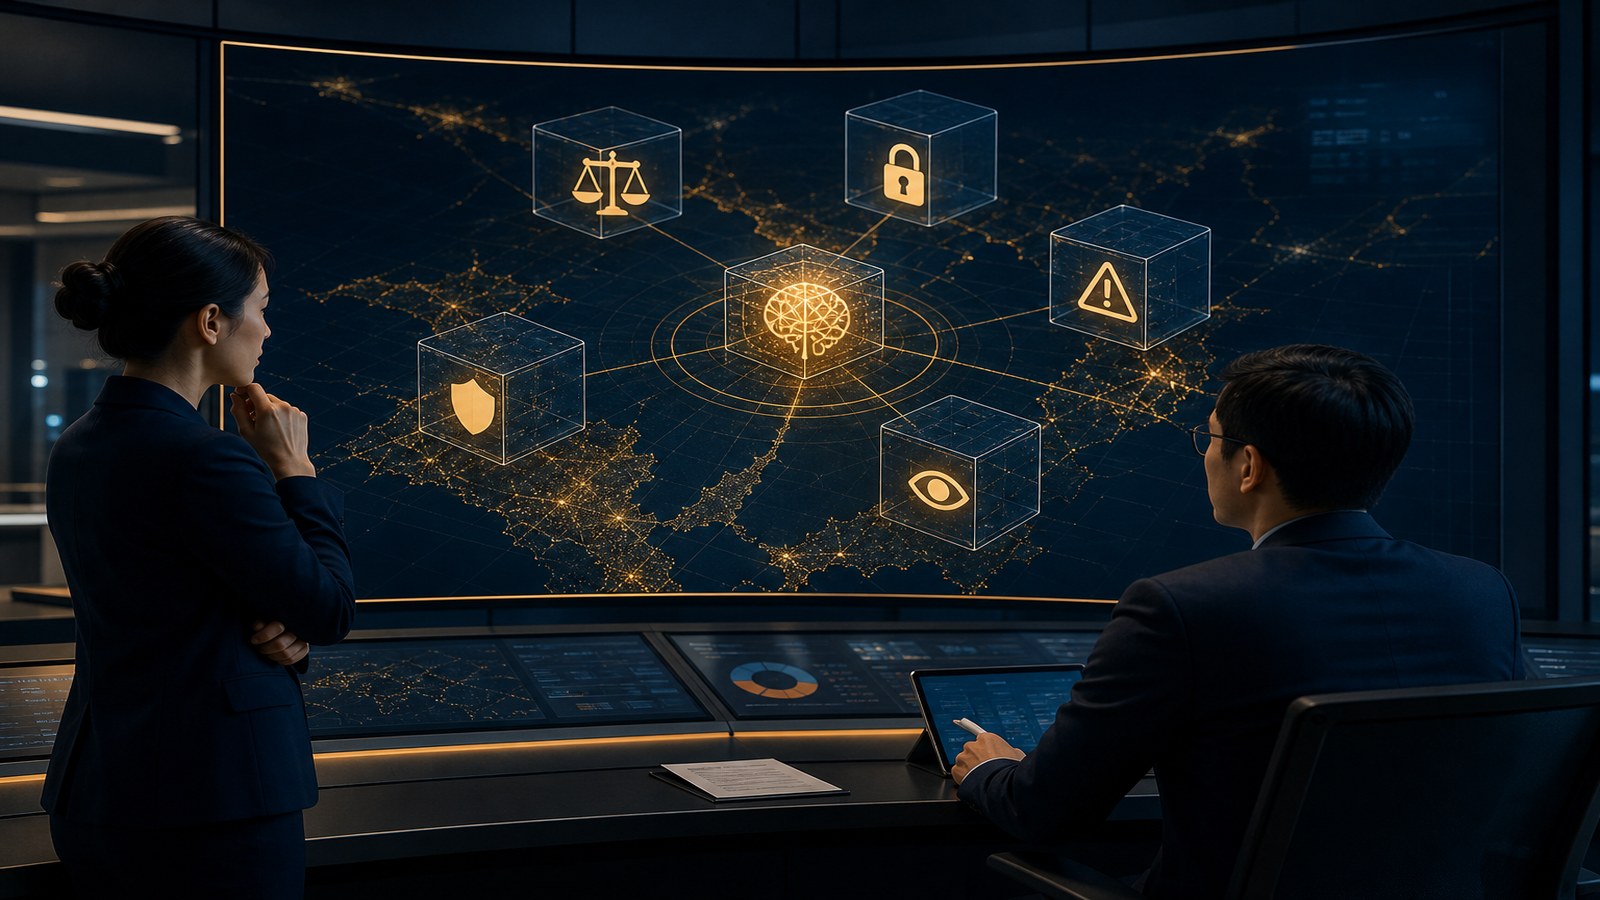
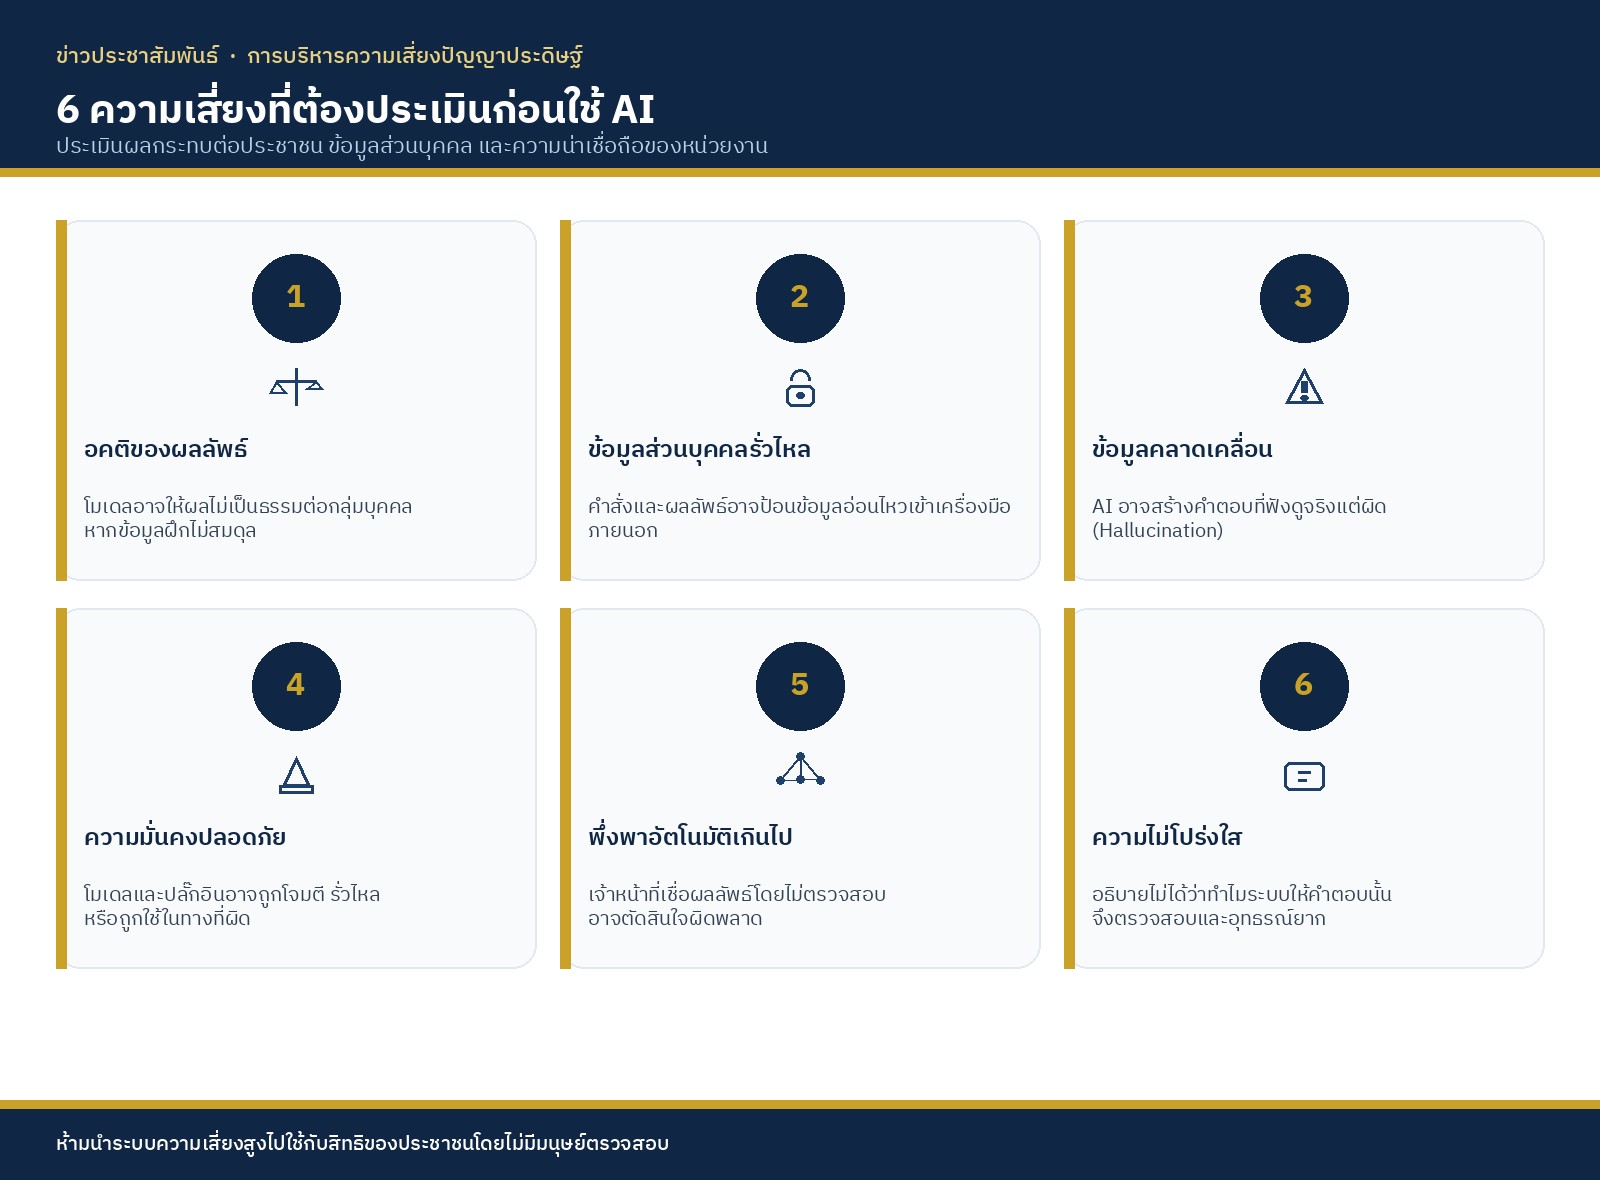 Infographic: 6 ด้านความเสี่ยงที่หน่วยงานควรประเมินก่อนนำปัญญาประดิษฐ์ไปใช้
6 ด้านที่ต้องประเมิน
- อคติของผลลัพธ์ (Bias) — ข้อมูลฝึกไม่สมดุลหรือคำสั่งไม่รอบด้านอาจทำให้ระบบปฏิบัติต่อกลุ่มบุคคลไม่เท่าเทียม
- ข้อมูลส่วนบุคคลรั่วไหล — การป้อนชื่อ เลขบัตร เวชระเบียน หรือเอกสารชั้นความลับเข้าเครื่องมือภายนอกอาจเป็นการเปิดเผยข้อมูลโดยไม่ชอบด้วยกฎหมาย
- ข้อมูลคลาดเคลื่อน (Hallucination) — ระบบอาจให้คำตอบที่ฟังดูเป็นทางการแต่ผิดข้อเท็จจริง กฎหมาย หรือตัวเลข
- ความมั่นคงปลอดภัย — โมเดล ส่วนต่อประสาน และปลั๊กอินอาจถูกโจมตี ถูกขโมยคำสั่งระบบ หรือถูกใช้ในทางที่ผิด
- พึ่งพาอัตโนมัติเกินไป — เจ้าหน้าที่เชื่อผลลัพธ์โดยไม่ตรวจสอบ ทำให้ข้อผิดพลาดกลายเป็นคำสั่งราชการ
- ความไม่โปร่งใส — หากอธิบายไม่ได้ว่าเหตุใดระบบให้คำตอบนั้น ประชาชนจะอุทธรณ์และหน่วยงานจะตรวจสอบย้อนหลังได้ยาก
มาตรการลดความเสี่ยงที่ใช้ได้ทันที
- จัดระดับความเสี่ยงของแต่ละกรณีใช้เป็น ต่ำ กลาง สูง และกำหนดผู้มีอำนาจอนุมัติตามระดับ
- ห้ามป้อนข้อมูลส่วนบุคคลและเอกสารชั้นความลับเข้าเครื่องมือ AI สาธารณะ
- กำหนดให้มีมนุษย์ตรวจสอบผลลัพธ์ก่อนเผยแพร่หรือนำไปใช้ตัดสินใจที่มีผลต่อบุคคล
- ทดสอบอคติและความถูกต้องด้วยชุดข้อมูลตัวอย่างก่อนขยายการใช้งาน
- มีแผนระงับการใช้ระบบเมื่อพบเหตุละเมิดข้อมูลหรือผลลัพธ์ที่เป็นอันตราย
หน้าที่ของเจ้าของระบบ
เจ้าของระบบ AI ต้องบันทึกผลการประเมินความเสี่ยง มาตรการควบคุม และรอบทบทวน แล้วนำเสนอต่อคณะกรรมการธรรมาภิบาลข้อมูลหรือผู้บริหารที่ได้รับมอบหมาย การมีเครื่องมือโดยไม่มีผู้รับผิดชอบถือว่ายังไม่ผ่านเกณฑ์การกำกับดูแล