ศูนย์ธรรมาภิบาลข้อมูลสรุปแนวทางการปฏิบัติการเตรียมความพร้อมสำหรับยุคควอนตัม (Guidelines for Post-Quantum Readiness) ของ สกมช. เป็น 5 ประเด็น ได้แก่ ภัย Harvest Now Decrypt Later ข้อมูลอายุยืนยาว มาตรฐาน PQC ความคล่องตัวในการเปลี่ยนรหัส และผู้รับผิดชอบด้านข้อมูล
คอมพิวเตอร์ควอนตัมที่ทรงพลังพอจะทำให้การเข้ารหัสแบบ RSA และเส้นโค้งวงรีที่ใช้ปกป้องเว็บ ใบรับรองดิจิทัล และข้อมูลราชการในปัจจุบันอ่อนแอลงได้ ความเสี่ยงไม่ได้เริ่มในวันที่เครื่องควอนตัมพร้อมใช้ แต่เริ่มวันนี้ เพราะผู้ไม่หวังดีสามารถเก็บข้อมูลที่เข้ารหัสไว้ก่อน แล้วรอถอดในอนาคต
สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) ร่วมกับ Quantum Technology Foundation (Thailand) จึงจัดทำคำแนะนำแนวทางการปฏิบัติการเตรียมความพร้อมสำหรับยุคควอนตัม (Guidelines for Post-Quantum Readiness) และผลักดันเป้าหมาย Quantum-Ready 2030 ให้หน่วยงานภาครัฐ เอกชน และโครงสร้างพื้นฐานสำคัญทางสารสนเทศวางแผนเปลี่ยนผ่านสู่การเข้ารหัสที่ต้านทานควอนตัม (Post-Quantum Cryptography: PQC) สอดคล้องกับมาตรฐาน NIST FIPS 203, 204 และ 205
 การเตรียมความพร้อมยุคควอนตัมเป็นการปกป้องข้อมูลระยะยาว ไม่ใช่การรอให้เครื่องควอนตัมพร้อมใช้แล้วค่อยเปลี่ยนรหัส
ทำไมเรื่องนี้เกี่ยวกับธรรมาภิบาลข้อมูล
ข้อมูลส่วนบุคคล เวชระเบียน ข้อมูลนักเรียน ความลับทางราชการ และบันทึกที่มีอายุการเก็บยาวตามกฎหมาย จะยังมีความหมายแม้ผ่านไปหลายปี หากถูกเก็บตอนนี้แล้วถอดรหัสในอนาคต หน่วยงานจะไม่สามารถรับประกันความลับและความถูกต้องของข้อมูลได้ตามกรอบธรรมาภิบาลข้อมูลและ พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 การจำแนกชั้นความลับและการกำหนดอายุการคุ้มครองจึงเป็นจุดเริ่มของการจัดลำดับระบบที่ต้องย้ายสู่ PQC ก่อน
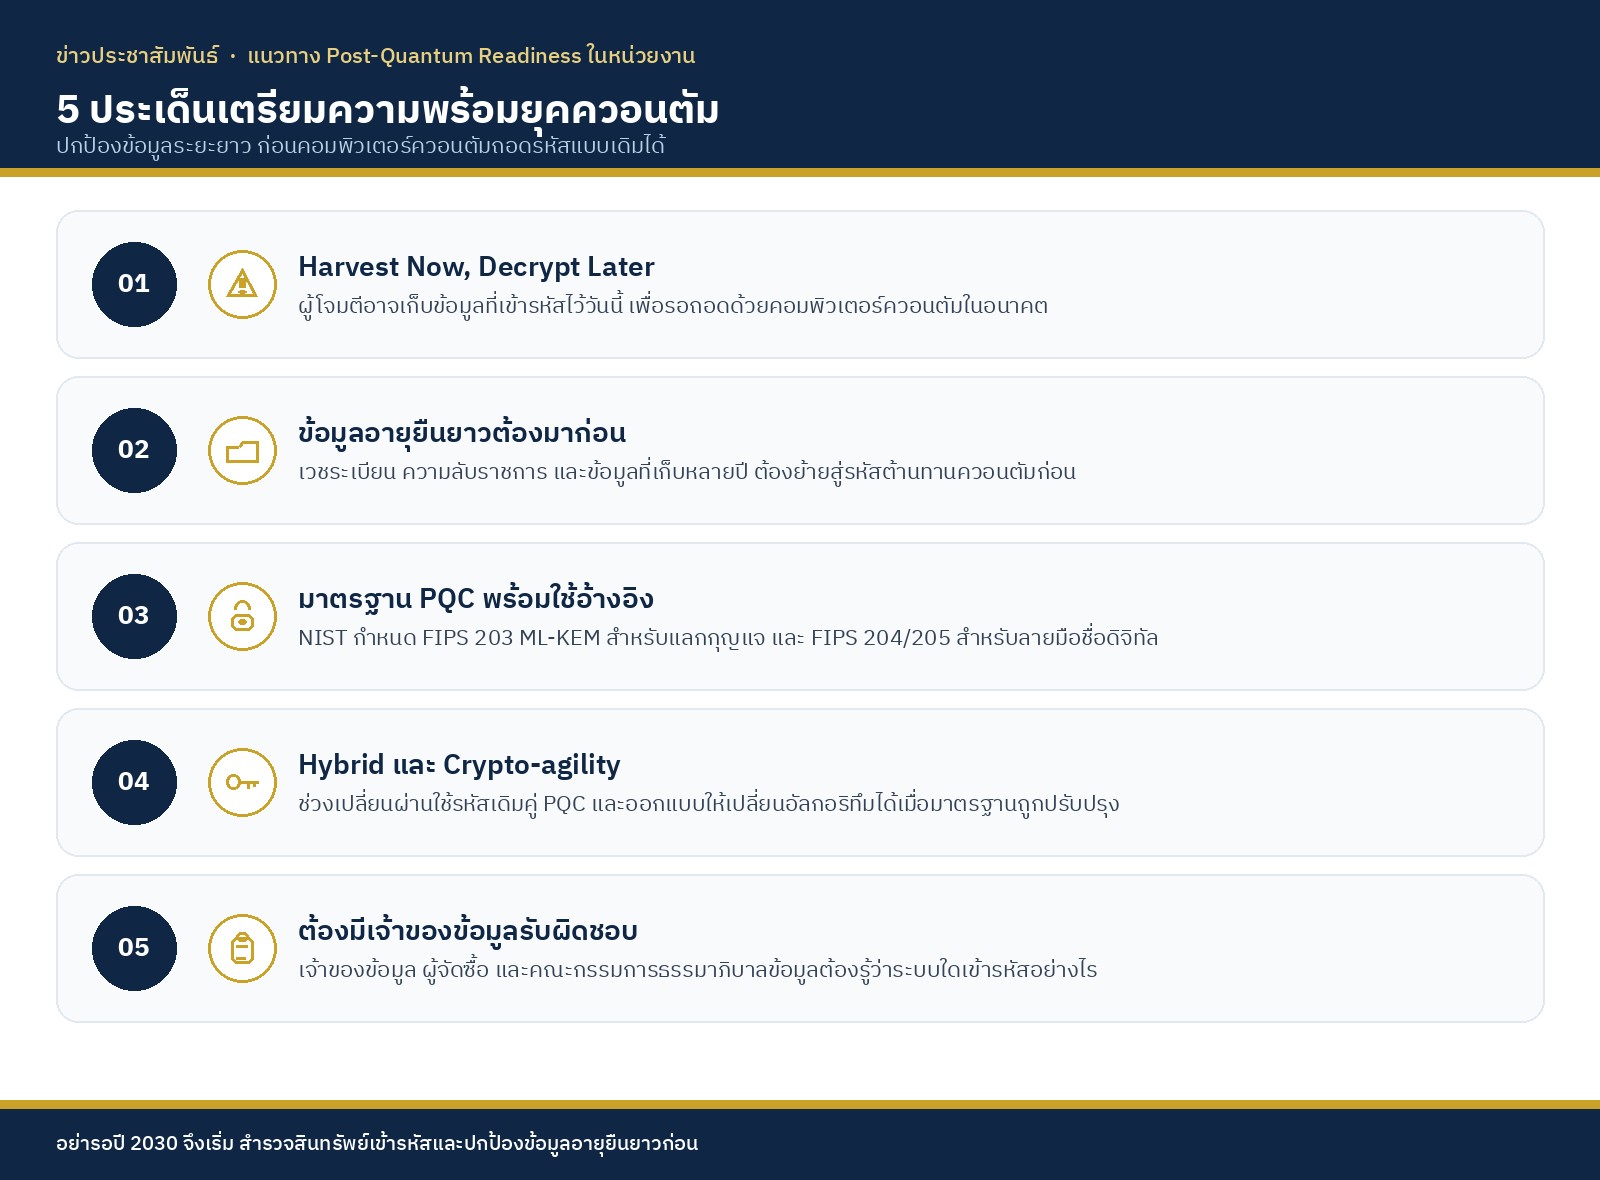 Infographic: 5 ประเด็นที่ผู้บริหารและเจ้าของข้อมูลควรเข้าใจก่อนวางแผนเปลี่ยนผ่านสู่ PQC
5 ประเด็นที่ต้องเข้าใจ
- Harvest Now, Decrypt Later — ผู้โจมตีอาจขโมยหรือดักข้อมูลที่เข้ารหัสไว้วันนี้ เพื่อรอถอดด้วยคอมพิวเตอร์ควอนตัมในภายหลัง ความลับระยะยาวจึงเสี่ยงแล้วแม้เครื่องควอนตัมจะยังไม่พร้อมใช้
- ข้อมูลที่มีอายุยืนยาวต้องมาก่อน — ชุดข้อมูลที่ต้องเก็บหลายปี เช่น สุขภาพ ประวัติราชการ และข้อมูลโครงสร้างพื้นฐาน ต้องได้รับการปกป้องด้วยรหัสที่ต้านทานควอนตัมเร็วกว่าข้อมูลที่มีอายุสั้น
- มาตรฐาน PQC พร้อมให้อ้างอิงแล้ว — NIST กำหนด FIPS 203 (ML-KEM) สำหรับแลกกุญแจ FIPS 204 (ML-DSA) และ FIPS 205 (SLH-DSA) สำหรับลายมือชื่อดิจิทัล หน่วยงานไม่ต้องรอมาตรฐานใหม่ทั้งหมดจึงเริ่มสำรวจและทดลองได้
- เปลี่ยนรหัสได้โดยไม่รื้อระบบทั้งก้อน — ช่วงเปลี่ยนผ่านควรใช้แนวทางลูกผสม (Hybrid) คู่รหัสเดิมกับ PQC และออกแบบให้เปลี่ยนอัลกอริทึมได้เมื่อมาตรฐานถูกปรับปรุง (Crypto-agility)
- ต้องมีเจ้าของข้อมูลและผู้รับผิดชอบ — การย้ายรหัสไม่ใช่งานเฉพาะทีมเทคโนโลยีสารสนเทศ เจ้าของข้อมูล คณะกรรมการธรรมาภิบาลข้อมูล และผู้จัดซื้อต้องรู้ว่าระบบใดเข้ารหัสอย่างไร และสัญญาจัดซื้อต้องระบุว่ารองรับ PQC
แนวทางเริ่มต้นสำหรับหน่วยงาน
- กำหนดว่าข้อมูลชั้นความลับและข้อมูลส่วนบุคคลที่มีอายุเก็บยาวเป็นกลุ่มแรกที่ต้องประเมิน
- จัดบัญชีระบบที่เข้ารหัส ใบรับรองดิจิทัล และกุญแจเข้ารหัส (Crypto Inventory)
- ห้ามสมมติว่า HTTPS หรือ VPN ที่ใช้อยู่จะปลอดภัยต่อควอนตัมโดยอัตโนมัติ
- กำหนดในนโยบายจัดซื้อว่าซอฟต์แวร์และอุปกรณ์ใหม่ต้องรองรับการเปลี่ยนอัลกอริทึม
- รายงานความพร้อมต่อคณะกรรมการธรรมาภิบาลข้อมูลอย่างน้อยปีละ 1 ครั้ง
อย่ารอปี 2030 จึงเริ่ม
สกมช. ประเมินว่าจุดเปลี่ยน Y2Q อาจมาถึงราวปี 2573 หากเริ่มสำรวจสินทรัพย์และทดลอง PQC ตั้งแต่บัดนี้ หน่วยงานจะมีเวลาแก้ไขระบบเก่า ใบรับรอง และสัญญาผู้ให้บริการ หากรอจนมาตรฐานถูกบังคับใช้ทั้งระบบ ข้อมูลที่ถูกเก็บไว้ก่อนหน้านั้นอาจถอดรหัสย้อนหลังได้แล้ว