คู่มือ 6 ขั้นตอนสำหรับหน่วยงานในการนำแนวปฏิบัติซีโร่ทรัสต์ไปใช้ ตั้งแต่สำรวจสินทรัพย์ ยืนยันตัวตน ตรวจอุปกรณ์ ให้สิทธิ์เท่าที่จำเป็น แบ่งส่วนเครือข่าย ไปจนถึงการเฝ้าระวังต่อเนื่อง โดยยึดหลักสมมติว่าอาจถูกเจาะระบบแล้ว
แนวปฏิบัติซีโร่ทรัสต์จะเกิดผลเมื่อหน่วยงานเปลี่ยนวิธีอนุญาตให้เข้าถึงระบบ ไม่ใช่เมื่อจัดซื้อเครื่องมือครบชุด ปัญหาที่พบบ่อยคือยังใช้รหัสผ่านร่วมกัน เปิด VPN กว้างโดยไม่จำกัดแอป และให้สิทธิ์ตามตำแหน่งโดยไม่ทบทวน ทำให้ผู้ที่ขโมยบัญชีเพียงบัญชีเดียวเข้าถึงข้อมูลราชการได้หลายระบบ
ขั้นตอนนี้จัดทำเป็นลำดับปฏิบัติสั้น ๆ ให้ผู้บริหาร ผู้ดูแลระบบ และเจ้าของข้อมูลใช้ร่วมกับแนวปฏิบัติของ สกมช. NIST SP 800-207 และกรอบธรรมาภิบาลข้อมูล โดยเริ่มจากระบบที่มีข้อมูลส่วนบุคคลหรือชั้นความลับก่อน แล้วขยายผลเมื่อกลไกตรวจสอบนิ่ง
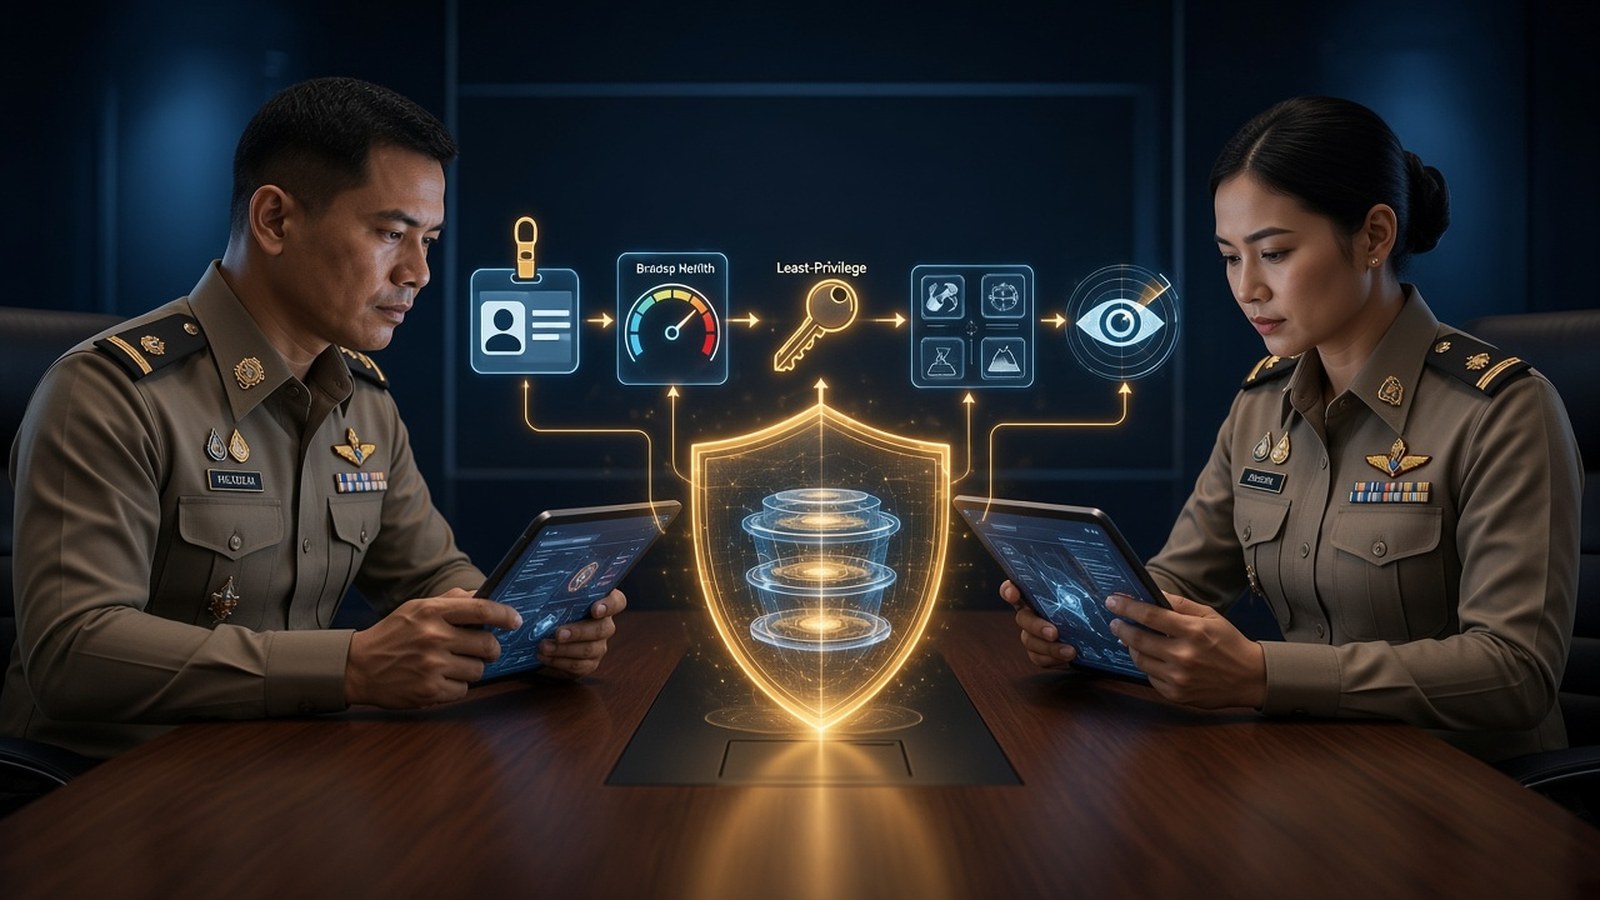 ทุกคำขอเข้าถึงต้องถูกตรวจสอบตามบริบท ไม่ใช่เชื่อเพราะอยู่ในสำนักงานหรือเคยเข้าได้ครั้งหนึ่ง
หลักที่ใช้ทุกครั้งก่อนอนุญาตให้เข้าถึง
- อย่าเชื่อเพียงว่าผู้ใช้หรืออุปกรณ์อยู่ในเครือข่ายของหน่วยงาน
- ให้สิทธิ์เท่าที่จำเป็นต่องานนั้น ๆ และสิ้นสุดเมื่องานจบหรือย้ายหน้าที่
- สมมติว่าบัญชีหรืออุปกรณ์บางส่วนอาจถูกควบคุมแล้ว จึงต้องจำกัดวงความเสียหายและเฝ้าระวังต่อเนื่อง
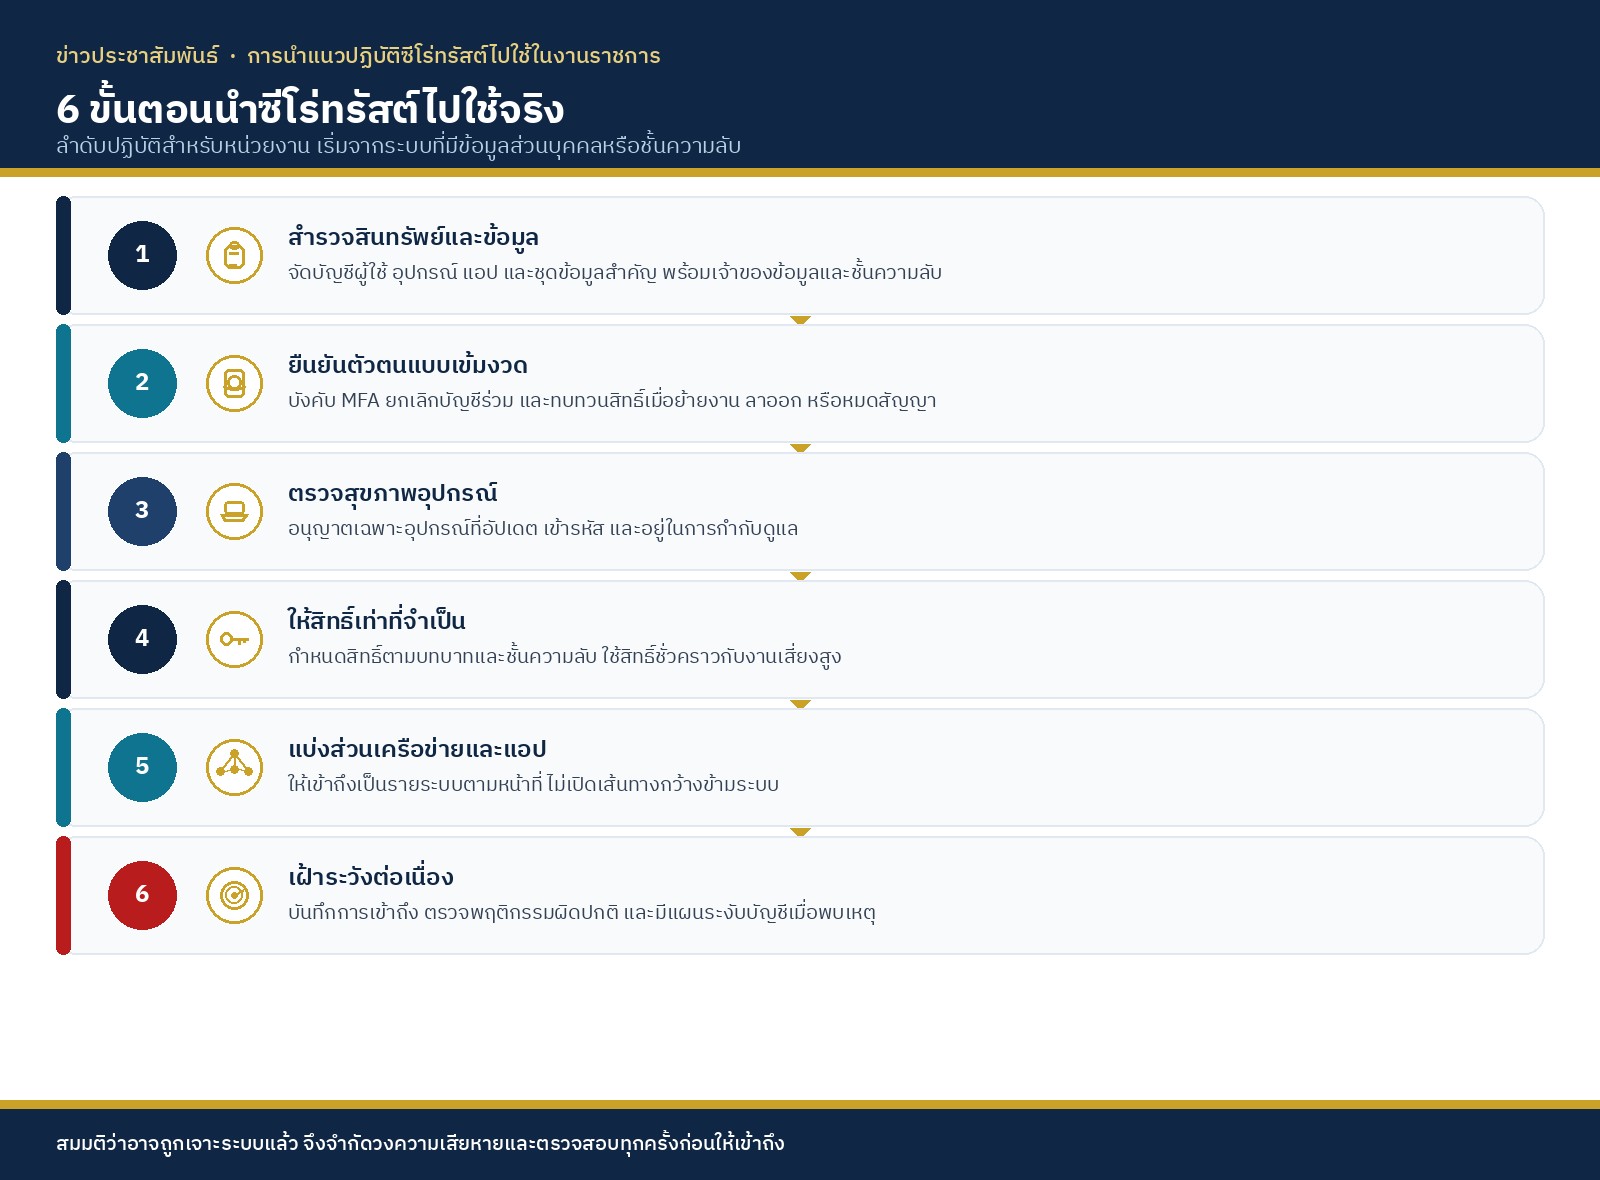 Infographic: ลำดับปฏิบัติตั้งแต่สำรวจสินทรัพย์จนถึงการเฝ้าระวังต่อเนื่อง
6 ขั้นตอนปฏิบัติ
- สำรวจสินทรัพย์และข้อมูล — จัดบัญชีผู้ใช้ อุปกรณ์ แอปพลิเคชัน และชุดข้อมูลสำคัญ ระบุเจ้าของข้อมูล ชั้นความลับ และผู้ที่จำเป็นต้องรู้
- ยืนยันตัวตนแบบเข้มงวด — บังคับใช้การยืนยันตัวตนหลายปัจจัย ยกเลิกบัญชีร่วม และทบทวนสิทธิ์เมื่อย้ายงาน ลาออก หรือหมดสัญญา
- ตรวจสุขภาพอุปกรณ์ — อนุญาตให้อุปกรณ์ที่อัปเดต เข้ารหัส และอยู่ในการกำกับดูแลเข้าถึงข้อมูลสำคัญ บล็อกอุปกรณ์ที่ไม่ทราบสถานะ
- ให้สิทธิ์เท่าที่จำเป็น — กำหนดสิทธิ์ตามบทบาทและชั้นความลับ ใช้สิทธิ์ชั่วคราวกับงานที่มีความเสี่ยงสูง ไม่เปิดสิทธิ์ถาวรกว้างเกินงาน
- แบ่งส่วนเครือข่ายและแอป — ให้เข้าถึงเป็นรายระบบตามงานที่ได้รับ ไม่เปิดเส้นทางกว้างข้ามระบบ และเข้ารหัสการสื่อสาร
- เฝ้าระวังต่อเนื่อง — บันทึกการเข้าถึง ตรวจพฤติกรรมผิดปกติ มีแผนระงับบัญชีเมื่อพบเหตุ และทบทวนสิทธิ์เป็นรอบ
ตัวอย่างที่เริ่มได้ทันทีและที่ต้องระวัง
- เริ่มได้ทันที: บังคับ MFA กับอีเมล ระบบสารบรรณอิเล็กทรอนิกส์ และระบบที่เก็บข้อมูลส่วนบุคคล แล้วยกเลิกบัญชีที่ไม่ใช้งาน
- ต้องวางแผน: จำกัด VPN ไม่ให้เข้าถึงทุกเซิร์ฟเวอร์ แล้วเปลี่ยนเป็นการเข้าถึงรายแอปตามหน้าที่
- ห้าม: ใช้บัญชีผู้ดูแลระบบร่วมกัน หรืออนุญาตให้อุปกรณ์ส่วนตัวเข้าถึงข้อมูลชั้นความลับโดยไม่มีการกำกับดูแล
ผู้รับผิดชอบคือเจ้าของระบบและเจ้าของข้อมูล
ทีมเทคโนโลยีสารสนเทศติดตั้งกลไกได้ แต่การกำหนดว่าใครเข้าถึงชุดข้อมูลใดได้เป็นหน้าที่ของเจ้าของข้อมูลตามกรอบธรรมาภิบาลข้อมูล หากเกิดการรั่วไหล หน่วยงานยังคงต้องรับผิดตาม พ.ร.บ.การรักษาความมั่นคงปลอดภัยไซเบอร์ พ.ศ. 2562 และ พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 แนวปฏิบัตินี้จึงต้องมีทั้งนโยบาย ผู้รับผิดชอบ และร่องรอยการตรวจสอบ ไม่ใช่เพียงการประกาศว่าใช้ซีโร่ทรัสต์แล้ว