คู่มือ 6 ขั้นตอนสำหรับหน่วยงานในการนำแนวทาง Post-Quantum Readiness ไปใช้ ตั้งแต่กำหนดผู้รับผิดชอบ สร้างความตระหนัก สำรวจสินทรัพย์เข้ารหัส ประเมินความเสี่ยง ทดลอง Hybrid/PQC ไปจนถึงการติดตามตามเป้าหมาย Quantum-Ready 2030
การเตรียมความพร้อมยุคควอนตัมจะเกิดผลเมื่อหน่วยงานรู้ว่าระบบใดเข้ารหัสด้วยอัลกอริทึมใด และข้อมูลใดจะเสียหายหากถูกถอดในอนาคต ไม่ใช่เมื่อจัดซื้อผลิตภัณฑ์ที่ติดป้าย PQC ปัญหาที่พบบ่อยคือไม่มีบัญชีกุญแจและใบรับรอง ระบบเก่าฝัง RSA ไว้ในรหัสโปรแกรม และสัญญาผู้ให้บริการไม่ได้บังคับให้รองรับการเปลี่ยนอัลกอริทึม
ขั้นตอนนี้ย่อจากแนวทางของ สกมช. และแนวเปลี่ยนผ่านของ NIST ให้เป็นลำดับปฏิบัติสำหรับผู้บริหาร ผู้ดูแลระบบ และเจ้าของข้อมูล โดยเริ่มจากระบบที่เก็บข้อมูลส่วนบุคคลหรือชั้นความลับระยะยาว แล้วขยายผลเมื่อการทดลองนิ่ง สอดคล้องกับเป้าหมาย Quantum-Ready 2030
 ทุกระบบที่เข้ารหัสต้องมีเจ้าของ มีบัญชีกุญแจ และมีแผนเปลี่ยนผ่าน ไม่ใช่รอให้มาตรฐานถูกบังคับใช้ทั้งประเทศ
หลักที่ใช้ทุกครั้งก่อนวางแผนย้ายรหัส
- สมมติว่าข้อมูลที่ถูกดักวันนี้ อาจถูกถอดในอนาคต หากยังมีความลับอยู่เมื่อถึงวันนั้น ต้องย้ายก่อน
- อย่าเปลี่ยนทุกระบบพร้อมกัน ให้จัดลำดับตามชั้นความลับ อายุข้อมูล และความยากในการเปลี่ยน
- ออกแบบให้เปลี่ยนอัลกอริทึมได้ เมื่อ NIST หรือ สกมช. ปรับปรุงมาตรฐาน
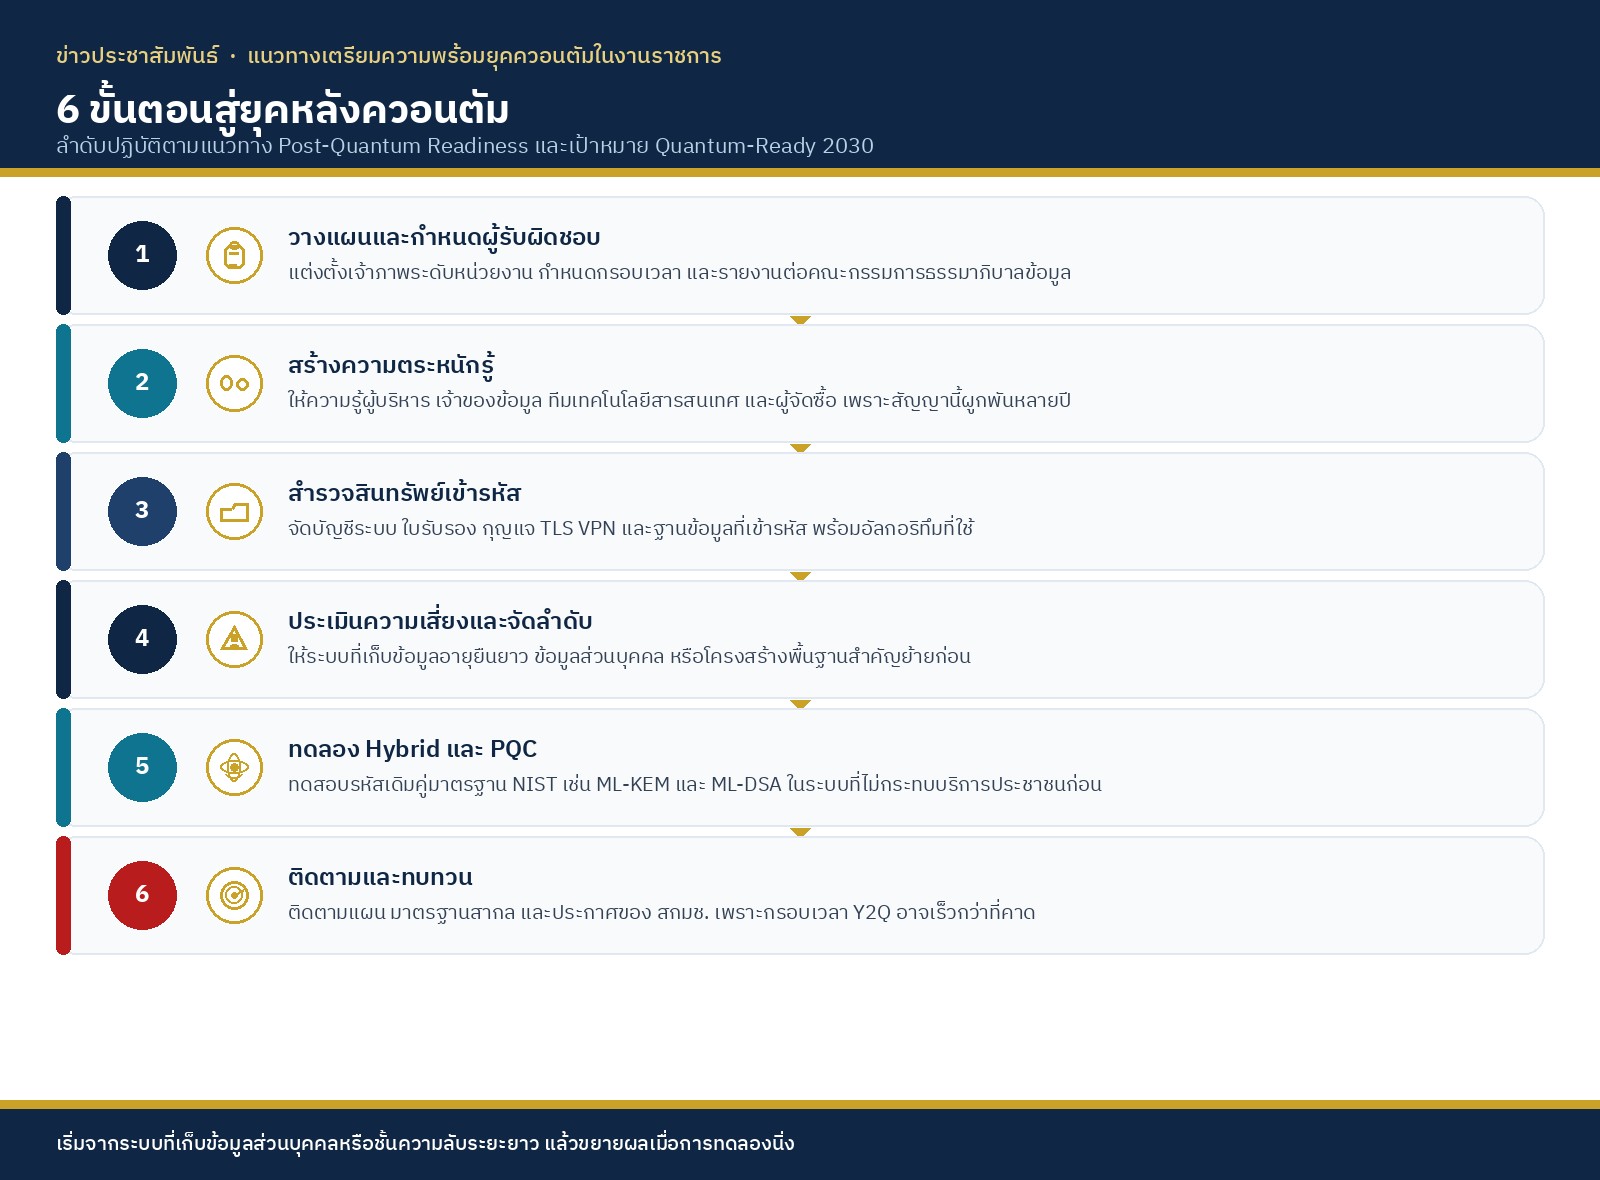 Infographic: ลำดับปฏิบัติตั้งแต่กำหนดผู้รับผิดชอบจนถึงการติดตามตามเป้าหมาย Quantum-Ready 2030
6 ขั้นตอนปฏิบัติ
- วางแผนและกำหนดผู้รับผิดชอบ — แต่งตั้งเจ้าภาพระดับหน่วยงาน กำหนดกรอบเวลา และรายงานต่อคณะกรรมการธรรมาภิบาลข้อมูล ไม่ต้องรอผู้เชี่ยวชาญควอนตัมครบทีมจึงเริ่ม
- สร้างความตระหนักรู้ — ให้ความรู้ผู้บริหาร เจ้าของข้อมูล ทีมเทคโนโลยีสารสนเทศ และผู้จัดซื้อ เพราะการเลือกซอฟต์แวร์และสัญญาจ้างวันนี้จะผูกพันหลายปี
- สำรวจสินทรัพย์เข้ารหัส — จัดบัญชีระบบ ใบรับรองดิจิทัล กุญแจ TLS VPN ลายมือชื่ออิเล็กทรอนิกส์ และฐานข้อมูลที่เข้ารหัส ระบุอัลกอริทึมและเจ้าของระบบ
- ประเมินความเสี่ยงและจัดลำดับ — ให้ระบบที่เก็บข้อมูลอายุยืนยาว ข้อมูลส่วนบุคคล หรือโครงสร้างพื้นฐานสำคัญย้ายก่อน ระบบที่เปลี่ยนยากต้องวางแผนเผื่อเวลา
- ทดลอง Hybrid และ PQC — ทดสอบการทำงานคู่รหัสเดิมกับมาตรฐาน NIST เช่น ML-KEM และ ML-DSA ในระบบไม่กระทบบริการประชาชนก่อน แล้วค่อยขยายผล
- ติดตามและทบทวน — ติดตามความก้าวหน้าของแผน มาตรฐานสากล และประกาศของ สกมช. ทบทวนความเสี่ยงเป็นรอบ เพราะกรอบเวลา Y2Q อาจเร็วกว่าที่คาด
ตัวอย่างที่เริ่มได้ทันทีและที่ต้องระวัง
- เริ่มได้ทันที: สำรวจใบรับรองดิจิทัลและเว็บไซต์ของหน่วยงาน ระบุว่าระบบใดยังใช้ RSA หรือ ECDSA แล้วบันทึกเจ้าของระบบ
- ต้องวางแผน: ระบบสารบรรณ ระบบสุขภาพ และคลังข้อมูลที่เก็บยาว ทดลองโหมด Hybrid ก่อนตัดรหัสเดิม
- ห้าม: จัดซื้อระบบใหม่ที่ล็อกอัลกอริทึมไว้เปลี่ยนไม่ได้ หรือเก็บกุญแจเข้ารหัสในไฟล์ร่วมโดยไม่มีผู้รับผิดชอบ
ผู้รับผิดชอบคือเจ้าของข้อมูลร่วมกับเจ้าของระบบ
ทีมเทคโนโลยีสารสนเทศติดตั้งและทดสอบอัลกอริทึมได้ แต่การตัดสินใจว่าชุดข้อมูลใดต้องย้ายก่อนเป็นหน้าที่ของเจ้าของข้อมูล หากข้อมูลส่วนบุคคลหรือความลับทางราชการรั่วในอนาคตเพราะยังใช้รหัสที่ควอนตัมถอดได้ หน่วยงานยังคงต้องรับผิดตาม พ.ร.บ.การรักษาความมั่นคงปลอดภัยไซเบอร์ พ.ศ. 2562 และ พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 แนวทางนี้จึงต้องมีทั้งแผนงาน บัญชีสินทรัพย์ และรอบทบทวน ไม่ใช่เพียงการประกาศว่าพร้อมสู่ยุคควอนตัมแล้ว