หน่วยงานเผยแพร่กรอบกำกับดูแลการใช้งานปัญญาประดิษฐ์ในงานราชการ ครอบคลุมนโยบาย บทบาท ข้อมูล ความเสี่ยง และความรับผิด เพื่อให้ AI เป็นเครื่องมือที่ตรวจสอบได้ ไม่ใช่ผู้ตัดสินใจแทนเจ้าหน้าที่
ปัญญาประดิษฐ์ (AI) ถูกนำมาใช้ในงานภาครัฐมากขึ้น ทั้งการร่างเอกสาร การวิเคราะห์ข้อมูล และการให้บริการประชาชน หากไม่มีกรอบกำกับดูแล หน่วยงานจะไม่สามารถตอบได้ว่าใครเป็นผู้รับผิดชอบเมื่อผลลัพธ์ผิดพลาด ข้อมูลส่วนบุคคลรั่วไหล หรือเกิดอคติต่อกลุ่มบุคคล
ศูนย์ธรรมาภิบาลข้อมูลจึงเผยแพร่กรอบกำกับดูแล AI ระดับหน่วยงาน ให้สอดคล้องกับธรรมาภิบาลข้อมูล พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 และหลักการ AI ที่น่าเชื่อถือของ OECD โดยยึดหลักว่า AI เป็นเครื่องมือช่วยปฏิบัติงาน ไม่ใช่ผู้มีอำนาจตัดสินใจแทนเจ้าหน้าที่
การกำกับดูแล AI ต้องกำหนดนโยบาย บทบาท ข้อมูล ความเสี่ยง และผู้รับผิดชอบก่อนเริ่มใช้งาน ทำไมหน่วยงานต้องกำกับดูแล AI
ระบบ AI เรียนรู้จากข้อมูลและอาจให้ผลลัพธ์ที่ไม่คงที่ หากนำไปใช้กับสิทธิของประชาชน การจัดสรรบริการ หรือการเผยแพร่ข้อมูลราชการโดยไม่มีผู้ตรวจสอบ หน่วยงานมีความเสี่ยงทั้งด้านกฎหมาย ความน่าเชื่อถือ และความมั่นคงปลอดภัยของข้อมูล
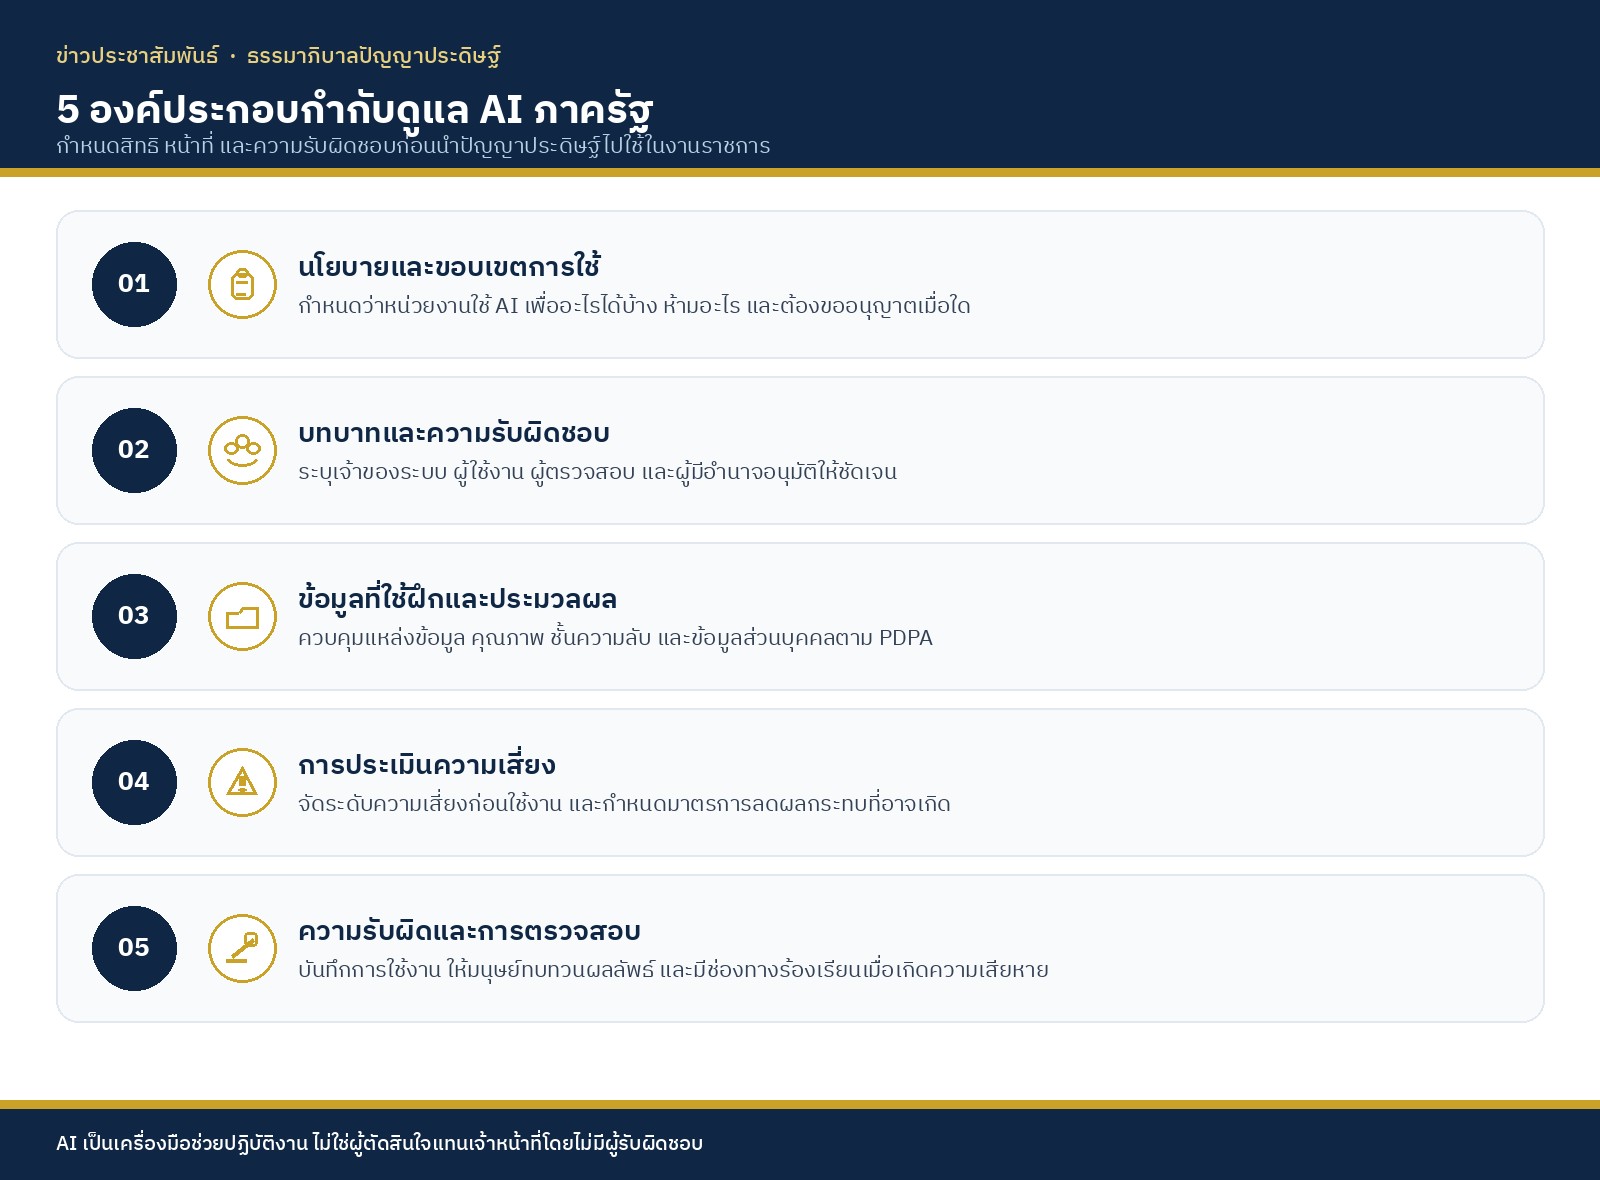
Infographic: 5 องค์ประกอบที่หน่วยงานควรจัดให้มีก่อนนำปัญญาประดิษฐ์ไปใช้ในงานราชการ 5 องค์ประกอบของกรอบกำกับดูแล
นโยบายและขอบเขตการใช้ — กำหนดงานที่อนุญาต งานที่ห้าม และกรณีที่ต้องขออนุมัติ เช่น การใช้ AI วิเคราะห์ข้อมูลส่วนบุคคล หรือให้คำตอบแก่ประชาชนโดยตรงบทบาทและความรับผิดชอบ — ระบุเจ้าของระบบ (System Owner) ผู้ใช้งาน ผู้ตรวจสอบผลลัพธ์ และผู้มีอำนาจอนุมัติให้ชัดเจนในตารางความรับผิดชอบข้อมูลที่ใช้ฝึกและประมวลผล — ควบคุมแหล่งข้อมูล คุณภาพ ชั้นความลับ และห้ามป้อนข้อมูลส่วนบุคคลหรือความลับทางราชการเข้าเครื่องมือภายนอกโดยไม่มีฐานทางกฎหมายการประเมินความเสี่ยง — จัดระดับความเสี่ยงของแต่ละกรณีใช้ (Use Case) ก่อนใช้งาน และกำหนดมาตรการลดผลกระทบความรับผิดและการตรวจสอบ — บันทึกการใช้งาน ให้มนุษย์ทบทวนผลลัพธ์ที่มีนัยสำคัญ และมีช่องทางร้องเรียนเมื่อเกิดความเสียหาย
แนวทางเริ่มต้นสำหรับหน่วยงาน
จัดทำบัญชีกรณีใช้ AI ของหน่วยงาน ระบุเครื่องมือ วัตถุประสงค์ และเจ้าของระบบ
ห้ามใช้ AI ตัดสินใจแทนเจ้าหน้าที่ในเรื่องที่มีผลต่อสิทธิของประชาชนโดยไม่มีมนุษย์ตรวจสอบ
กำหนดว่าข้อมูลชั้นใดห้ามป้อนเข้าเครื่องมือ AI ที่อยู่นอกหน่วยงาน
รายงานผลการใช้ AI ต่อคณะกรรมการธรรมาภิบาลข้อมูลอย่างน้อยปีละ 1 ครั้ง
ความสัมพันธ์กับธรรมาภิบาลข้อมูล
AI ทำงานได้ดีหรือก่อโทษขึ้นอยู่กับข้อมูลที่ป้อนเข้าไป กรอบธรรมาภิบาลข้อมูลด้านคุณภาพ ชั้นความลับ และเจ้าของข้อมูล จึงเป็นพื้นฐานของการกำกับดูแล AI หากข้อมูลผิดหรือมีอคติ ผลลัพธ์ของระบบจะผิดและมีอคติตามไปด้วย
แหล่งอ้างอิง OECD. OECD AI Principles. — https://oecd.ai NIST. Artificial Intelligence Risk Management Framework (AI RMF 1.0). — https://www.nist.gov/artificial-intelligence UNESCO. Recommendation on the Ethics of Artificial Intelligence. — https://www.unesco.org สำนักงานพัฒนารัฐบาลดิจิทัล (องค์การมหาชน). แนวทางรัฐบาลดิจิทัลและธรรมาภิบาลข้อมูล. — https://www.dga.or.th พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562. — https://www.pdpc.or.th