ศูนย์ธรรมาภิบาลข้อมูลสรุปแนวปฏิบัติการใช้ซีโร่ทรัสต์ (Zero Trust Guidelines) ของ สกมช. เป็น 5 เสาหลัก ได้แก่ ตัวตน อุปกรณ์ เครือข่าย แอปพลิเคชัน และข้อมูล เพื่อให้หน่วยงานเลิกเชื่อโดยตำแหน่งเครือข่าย และตรวจสอบทุกครั้งก่อนอนุญาตให้เข้าถึง
การทำงานจากระยะไกล ระบบคลาวด์ และอุปกรณ์ส่วนตัวทำให้ขอบเขตเครือข่ายแบบเดิมไม่ใช่เส้นป้องกันที่เชื่อถือได้อีกต่อไป ผู้บุกรุกที่ขโมยบัญชีหรือเข้ามาได้ครั้งเดียวสามารถเคลื่อนตัวในระบบและเข้าถึงข้อมูลราชการได้หากหน่วยงานยัง “เชื่อโดยตำแหน่ง” ว่าใครอยู่ในเครือข่ายภายในย่อมปลอดภัย
สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) จึงเผยแพร่แนวปฏิบัติการใช้ซีโร่ทรัสต์ (Zero Trust Guidelines) ให้หน่วยงานภาครัฐ เอกชน และโครงสร้างพื้นฐานสำคัญทางสารสนเทศใช้เป็นกรอบออกแบบความมั่นคงปลอดภัย โดยยึดหลัก “อย่าเชื่อทันที จงตรวจสอบเสมอ (Never Trust, Always Verify)” สอดคล้องกับ NIST SP 800-207 และ ISO/IEC 27001
 ซีโร่ทรัสต์ไม่ใช่การติดตั้งเครื่องมือชิ้นเดียว แต่เป็นการออกแบบการเข้าถึงรอบตัวตน อุปกรณ์ และข้อมูล
ทำไมเรื่องนี้เกี่ยวกับธรรมาภิบาลข้อมูล
ซีโร่ทรัสต์คุ้มครองทรัพยากร ไม่ใช่เพียงเส้นรอบเครือข่าย ข้อมูลราชการ ข้อมูลส่วนบุคคล และข้อมูลชั้นความลับจึงเป็นทรัพยากรที่ต้องกำหนดสิทธิ์เข้าถึงเป็นรายครั้ง ตามบทบาทและความจำเป็น ไม่ใช่เปิดให้ผู้ที่อยู่ในสำนักงานเข้าถึงได้ทั้งหมด การจำแนกชั้นความลับ เจ้าของข้อมูล และการควบคุมสิทธิ์ตามกรอบธรรมาภิบาลข้อมูลจึงเป็นพื้นฐานที่ขาดไม่ได้
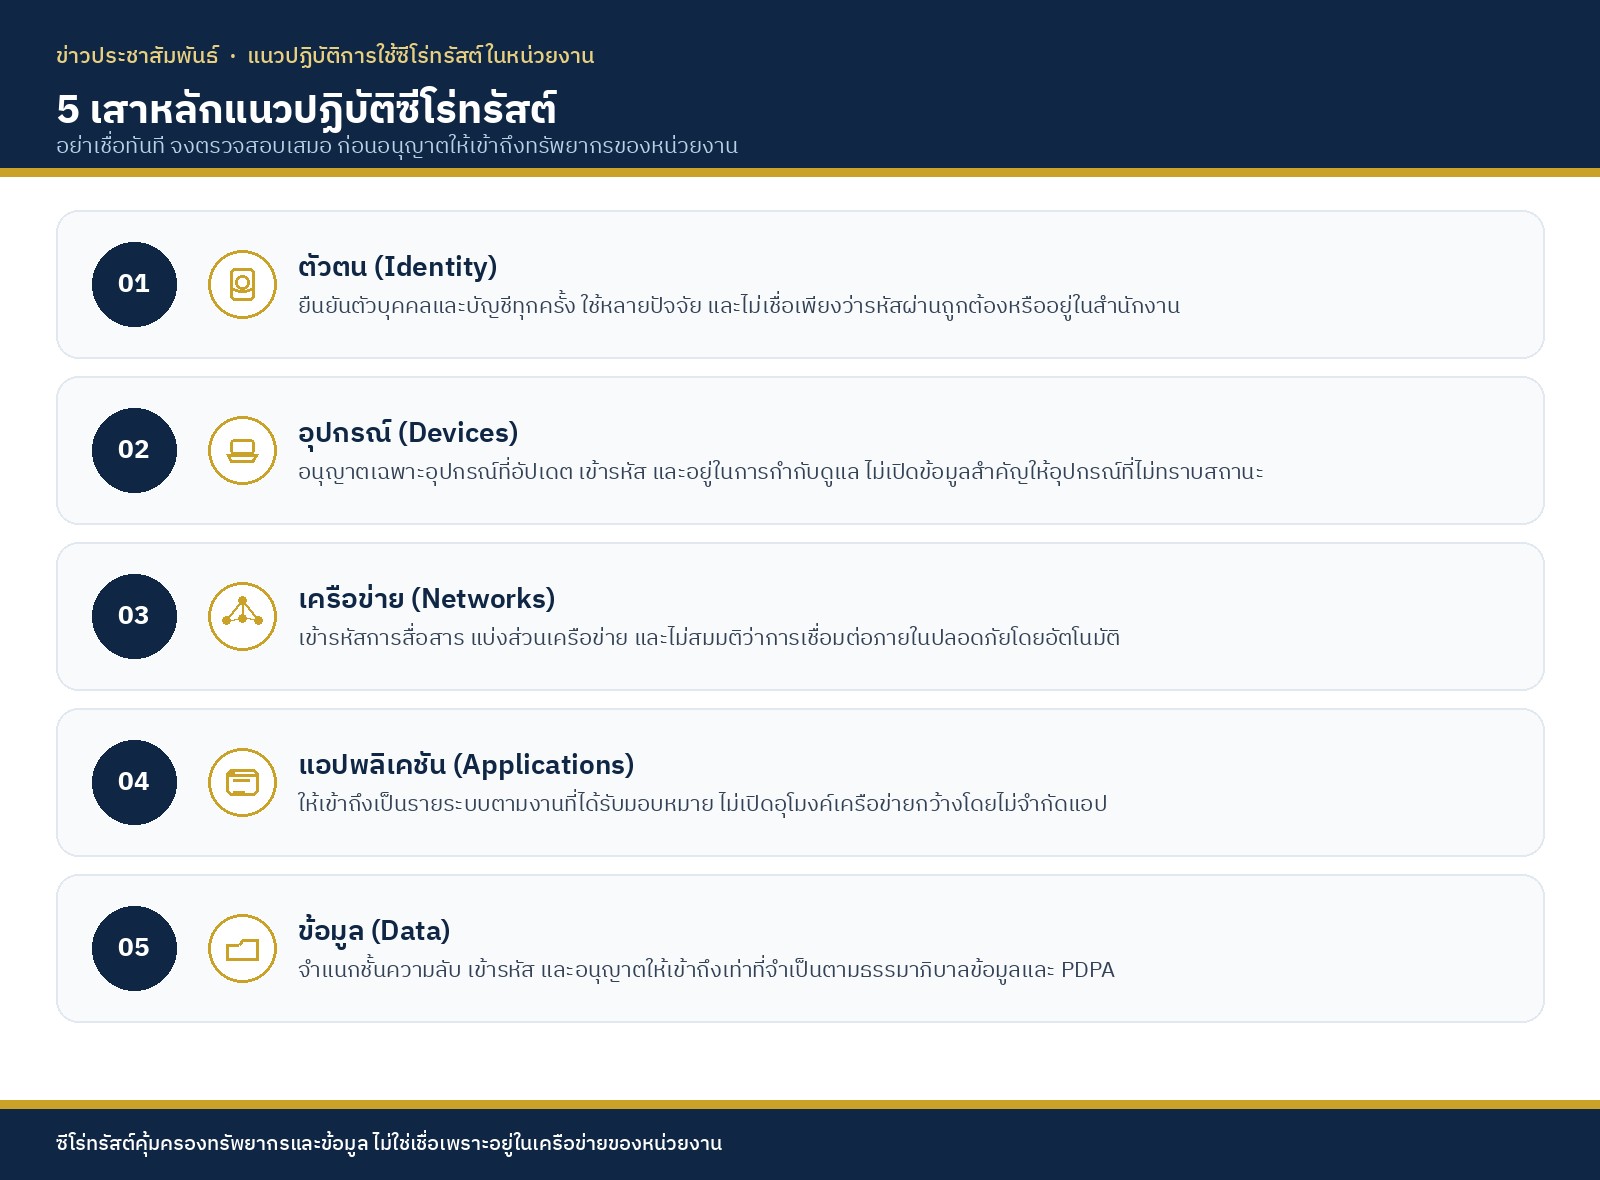 Infographic: 5 เสาหลักที่หน่วยงานควรจัดให้มีเมื่อนำแนวปฏิบัติซีโร่ทรัสต์ไปใช้
5 เสาหลักของแนวปฏิบัติ
- ตัวตน (Identity) — ยืนยันตัวบุคคล บัญชีบริการ และสิทธิ์ทุกครั้งก่อนเข้าถึง ใช้การยืนยันตัวตนหลายปัจจัย และไม่เชื่อเพียงว่ามีรหัสผ่านหรืออยู่ในเครือข่ายสำนักงาน
- อุปกรณ์ (Devices) — อนุญาตให้เข้าถึงเมื่ออุปกรณ์มีสุขภาพดี เช่น อัปเดตระบบ เข้ารหัส และอยู่ในการกำกับดูแล ไม่เปิดข้อมูลสำคัญให้อุปกรณ์ที่ไม่ทราบสถานะ
- เครือข่าย (Networks) — เข้ารหัสการสื่อสาร แบ่งส่วนเครือข่าย และไม่สมมติว่าการเชื่อมต่อภายในปลอดภัยโดยอัตโนมัติ
- แอปพลิเคชันและภาระงาน (Applications) — ให้เข้าถึงเป็นรายระบบตามงานที่ได้รับมอบหมาย ไม่เปิดอุโมงค์เครือข่ายกว้างแบบ VPN แบบเดิมโดยไม่จำกัดแอป
- ข้อมูล (Data) — จำแนกชั้นความลับ เข้ารหัส จำกัดการคัดลอก และอนุญาตให้เข้าถึงเท่าที่จำเป็นตาม พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562
แนวทางเริ่มต้นสำหรับหน่วยงาน
- กำหนดนโยบายว่าไม่มีความไว้วางใจโดยนัยจากตำแหน่งเครือข่าย ตำแหน่งงาน หรือความเป็นอุปกรณ์ของหน่วยงาน
- จัดบัญชีผู้ใช้ อุปกรณ์ แอปพลิเคชัน และชุดข้อมูลสำคัญ พร้อมเจ้าของข้อมูลและระดับชั้นความลับ
- บังคับใช้การยืนยันตัวตนหลายปัจจัยกับระบบที่เก็บข้อมูลส่วนบุคคลหรือข้อมูลชั้นความลับ
- ให้สิทธิ์ตามหลัก Least Privilege และทบทวนสิทธิ์เป็นระยะ ไม่สะสมสิทธิ์ค้างไว้เมื่อย้ายงาน
- สมมติว่าอาจถูกเจาะระบบแล้ว (Assume Breach) จึงแบ่งส่วนระบบและเฝ้าระวังการเคลื่อนตัวภายใน
ซีโร่ทรัสต์เป็นแนวทาง ไม่ใช่ผลิตภัณฑ์
หน่วยงานไม่จำเป็นต้องจัดซื้อแพลตฟอร์มครบชุดในคราวเดียว แต่ต้องมีนโยบาย เสาหลักทั้งห้า และการตรวจสอบต่อเนื่อง หากมีเครื่องมือแต่ยังเชื่อบัญชีในเครือข่ายภายในโดยไม่ตรวจสอบซ้ำ หรือยังให้สิทธิ์กว้างเกินงานที่ได้รับ ยังไม่ถือว่าปฏิบัติตามแนวซีโร่ทรัสต์